

Protocolos de integración
Ironchip protege cualquier servicio mediante protocolos estándar. La elección depende de dónde se autentica el usuario y de qué admite el servicio.
| Protocolo | Para qué | Ejemplos |
|---|---|---|
| OIDC | Aplicaciones web y móviles modernas. Ironchip actúa como proveedor de identidad y emite tokens. | Nextcloud, HashiCorp Vault y Boundary, aplicaciones propias |
| SAML | Federación con suites y SaaS corporativos. | Microsoft 365, Google Workspace, Salesforce, Palo Alto |
| RADIUS | VPN, wifi corporativo, cortafuegos y electrónica de red. | Fortinet, Check Point, Stormshield, OpenVPN |
| TACACS+ | Administración de dispositivos de red con perfiles de autorización por comando. | Switches, routers y cortafuegos compatibles con TACACS+ |
| API HTTP | Añadir la verificación de Ironchip a aplicaciones de desarrollo propio, con una API key. | Portales internos, aplicaciones a medida |
Para proteger conexiones de Escritorio remoto, consulta la guía de RDP. Para proteger la autenticación LDAP, consulta el proxy LDAP.
Además, puedes usar contraseñas de un solo uso (OTP) como segundo factor y centralizar la validación de certificados, LDAP, RADIUS y OTP/MFA. Las guías de integraciones aplican estos protocolos a productos concretos.
Qué soporta Ironchip de forma nativa
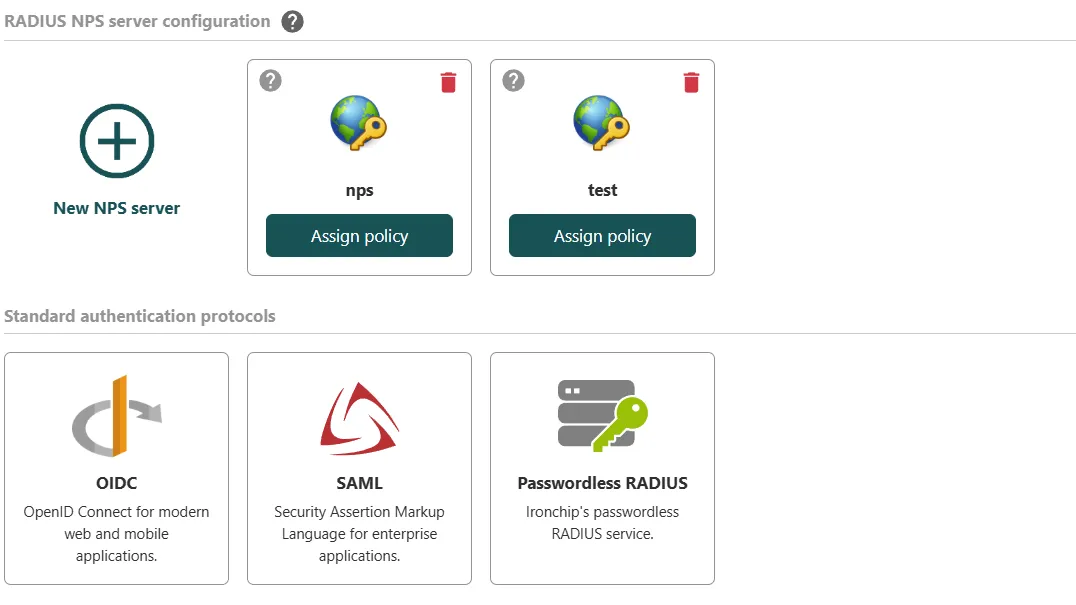
Sección titulada «Qué soporta Ironchip de forma nativa»Ironchip admite de forma nativa estos protocolos y accesos:
- SAML y OIDC / OAuth 2.0.
- RADIUS NPS y RADIUS passwordless.
- LDAP.
- Windows Logon, RDP e hipervisores.
- Linux PAM, SSH,
sudoysu.
Puedes descargar el documento de aplicaciones y accesos (PDF).
Antes de empezar
Sección titulada «Antes de empezar»Prepara las direcciones de correo electrónico y los nombres de los usuarios que vas a agregar. La persona que se agrega se registra primero. Esto se hace en una reunión.
Qué comparten todas las integraciones
Sección titulada «Qué comparten todas las integraciones»- Da de alta la aplicación en la consola, en Applications, y elige el protocolo en Application integration type.
- Guarda las credenciales que la consola devuelve una sola vez: el Client ID y el Client Secret en OIDC, y la API key en RADIUS y en la API HTTP.
- Da acceso a usuarios y grupos desde la ventana Add a new access. Cada usuario individual se trata como un grupo con su propio nombre.
- Elige el formato del nombre de usuario (External Username) que recibirá la aplicación: correo por defecto, o una combinación de etiquetas como
name,surnameodomain. - Asigna las políticas de autenticación que decidirán qué se exige a ese grupo en esa aplicación, como el dispositivo o la zona segura del usuario.
Los pasos detallados están en Aplicaciones. Los atributos que Ironchip envía en SAML están en la página de SAML.
Preguntas frecuentes
Sección titulada «Preguntas frecuentes»¿Cómo se integran aplicaciones propias o de desarrollo interno?
Sección titulada «¿Cómo se integran aplicaciones propias o de desarrollo interno?»La aplicación ejecuta una única llamada HTTPS GET a un endpoint de Ironchip. Cuando el usuario completa su autenticación, el endpoint devuelve la identidad validada para que la aplicación conceda o deniegue el acceso.
- No requiere SDK complejos y es compatible con cualquier lenguaje.
- No modifica la lógica de autenticación existente.
¿Se puede integrar una aplicación propia sin SAML ni OIDC?
Sección titulada «¿Se puede integrar una aplicación propia sin SAML ni OIDC?»Sí. Una única llamada HTTPS GET al endpoint de Ironchip es suficiente:
- El usuario intenta acceder a la aplicación propia.
- La aplicación llama al endpoint de Ironchip con el identificador del usuario.
- Ironchip muestra el flujo de autenticación habitual (push, USB, NFC, etc.).
- Cuando el usuario termina, el endpoint devuelve la identidad validada.
- La aplicación usa esa respuesta para conceder o denegar el acceso.
Consulta la guía de API HTTP.
¿Se puede proteger el acceso a un ERP (Navision, SAP, Oracle PeopleSoft)?
Sección titulada «¿Se puede proteger el acceso a un ERP (Navision, SAP, Oracle PeopleSoft)?»Sí, de varias formas según el ERP:
- Windows Logon: protege el sistema operativo que ejecuta el ERP.
- SAML u OIDC: si el ERP lo admite (SAP, Dynamics 365, Workday).
- API directa: para ERP con desarrollo propio.
- RADIUS: para acceder a los ERP a través de una VPN corporativa.
¿Ironchip requiere infraestructura local o es SaaS?
Sección titulada «¿Ironchip requiere infraestructura local o es SaaS?»Es SaaS puro: no requiere despliegues pesados en la infraestructura del cliente. El cliente solo instala agentes ligeros (aplicación de escritorio, conector RADIUS y agente AD Connect). Existe una modalidad on-premise bajo acuerdo específico para organizaciones con requisitos de soberanía de datos o redes air-gapped.
¿Ironchip puede proveer entornos de contingencia o failover?
Sección titulada «¿Ironchip puede proveer entornos de contingencia o failover?»Sí. Ironchip puede proveer entornos de contingencia sin coste adicional en las licencias, que funcionan como espejo de producción para garantizar la continuidad del servicio de autenticación.
¿Cómo integro Ironchip con el servidor NPS?
Sección titulada «¿Cómo integro Ironchip con el servidor NPS?»Se instala el plugin MFA para NPS en el servidor NPS. El proceso tiene tres partes:
- En la consola de Ironchip, crea la integración y la aplicación, y obtén la API key de la compañía.
- En Network Policy Server, crea la política de red que quieres proteger, con sus condiciones y sus parámetros.
- Descarga el plugin de Ironchip desde la sección de plugins de la consola, ejecuta el instalador e indica el host de Ironchip, la API key y el nombre de la política de red. Después, comprueba los registros del plugin en el Visor de eventos.
Los pasos detallados, con capturas, están en la guía de NPS.
¿Cómo integro Ironchip con ADFS?
Sección titulada «¿Cómo integro Ironchip con ADFS?»Se instala el plugin de Ironchip MFA en el servidor ADFS:
- En la consola de Ironchip, crea una aplicación de tipo API Key y guarda la API key.
- Descarga el plugin y ejecuta el instalador en el servidor ADFS, indicando el host y la API key.
- En ADFS, activa el adaptador Ironchip MFA como método de autenticación multifactor y protege las aplicaciones que quieras.
- Comprueba en el Visor de eventos que el plugin está instalado.
Los pasos detallados están en la guía de ADFS.
¿Te ha resultado útil esta página?
Gracias. Lo tendremos en cuenta para mejorar la documentación. Si quieres contarnos qué falta o qué no está claro, escríbenos a support@ironchip.com.