

ITDR y registro de actividad
El módulo ITDR (Identity Threat Detection and Response) de la consola es un sistema de detección de intrusos: monitoriza los intentos de autenticación y detecta patrones anómalos, desde avisos hasta la detección de fraude. Cada anomalía genera un informe con el tipo de anomalía, la fecha en la que se produjo y el usuario afectado.
Descarga el manual en PDF: ITDR.
Qué detecta el ITDR
Sección titulada «Qué detecta el ITDR»El ITDR detecta, por ejemplo, accesos fallidos reiterados, intentos desde ubicaciones inusuales y comportamientos fuera del perfil histórico del usuario. Permite configurar reglas de alerta y bloqueo automático.
Las reglas de riesgo se describen en Políticas y reglas dinámicas y la descarga de los eventos en Exportación de eventos del ITDR.
Acceder al feed de eventos
Sección titulada «Acceder al feed de eventos»-
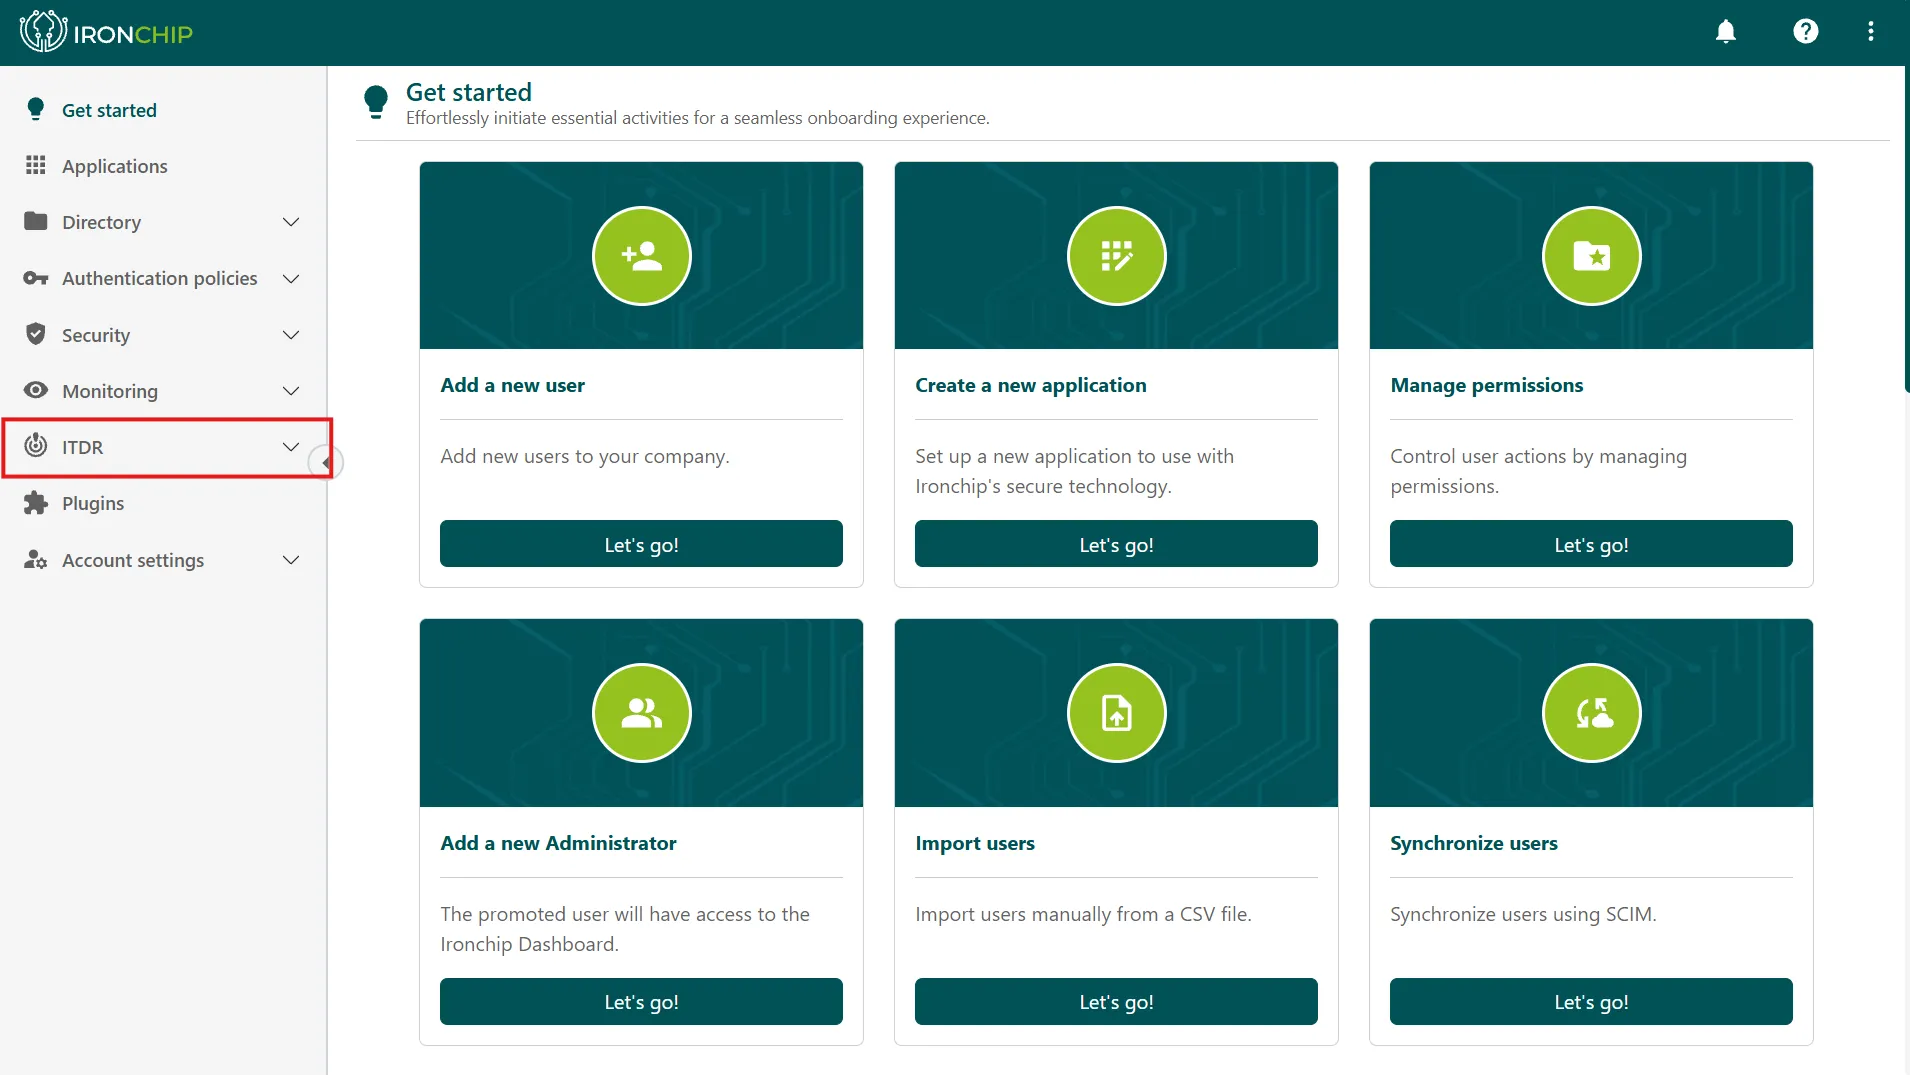
En el menú principal de la consola, haz clic en ITDR para entrar en el módulo.
-
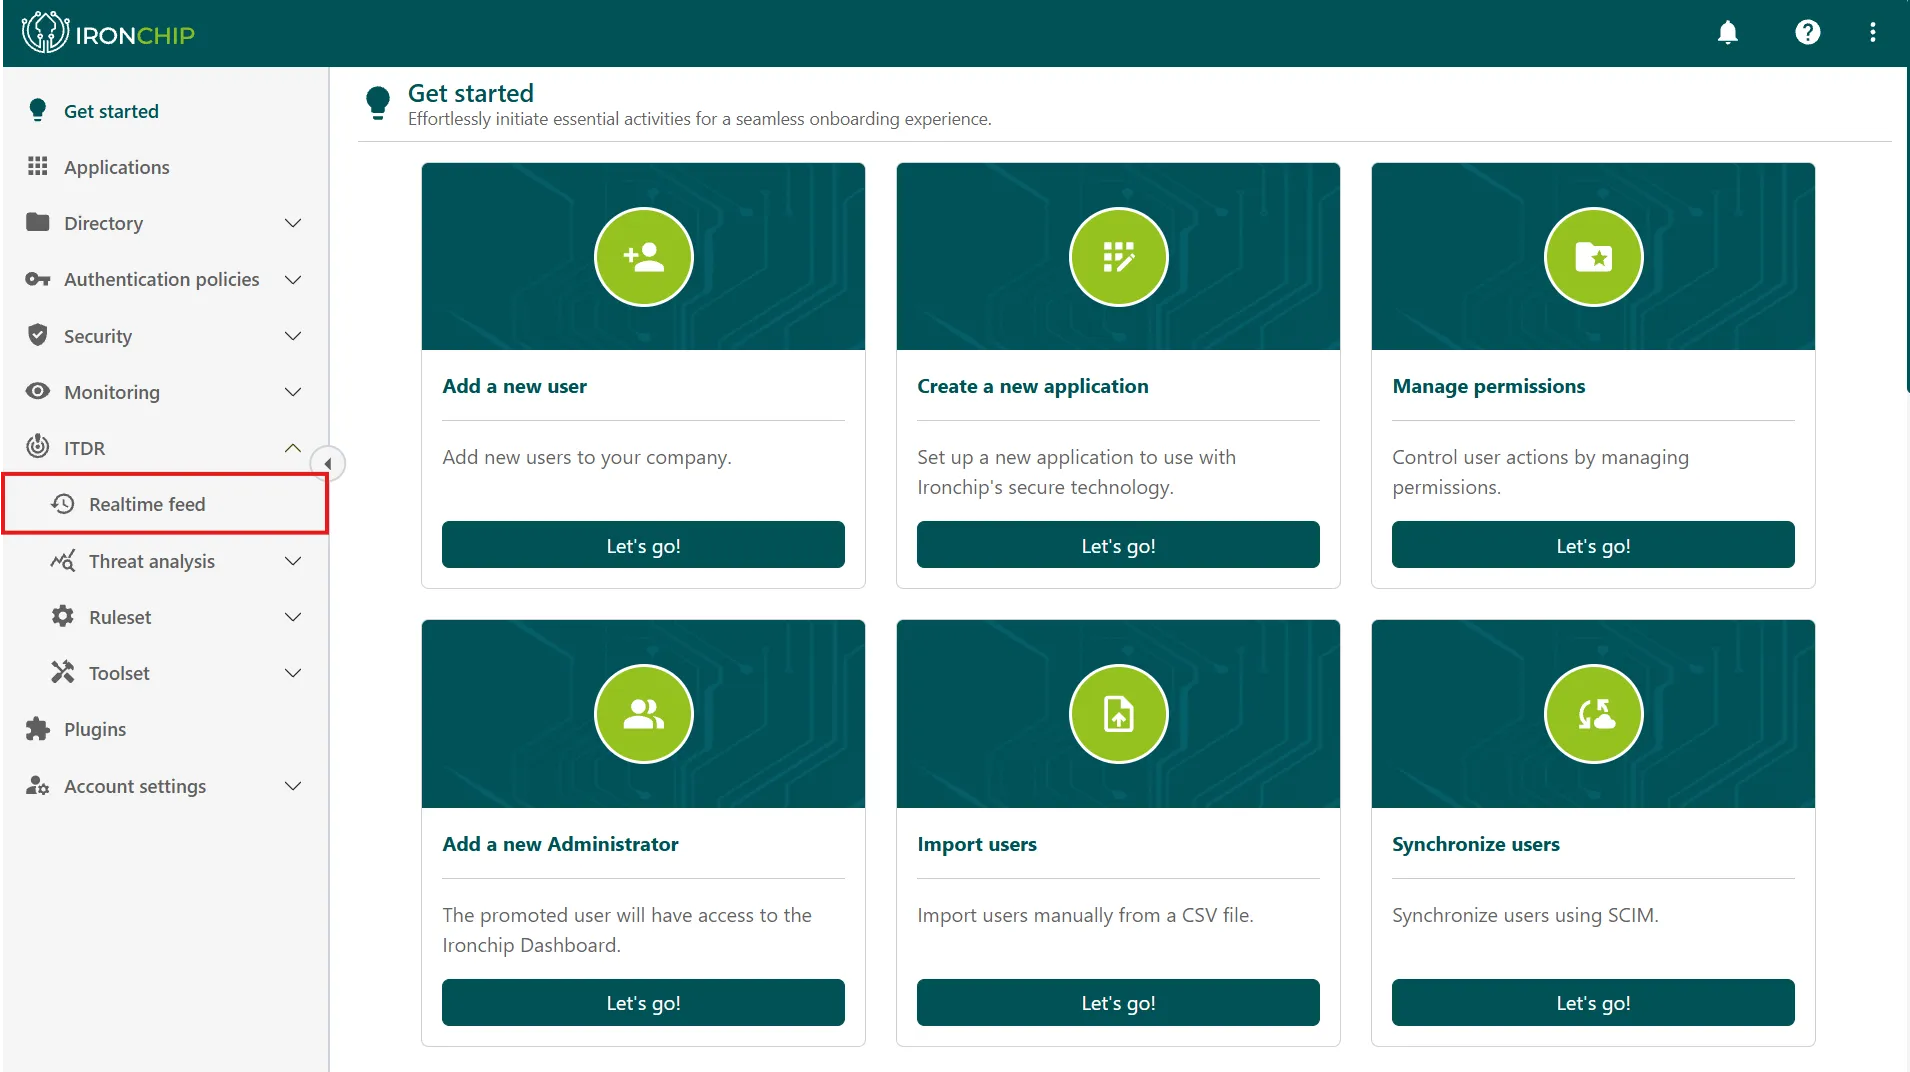
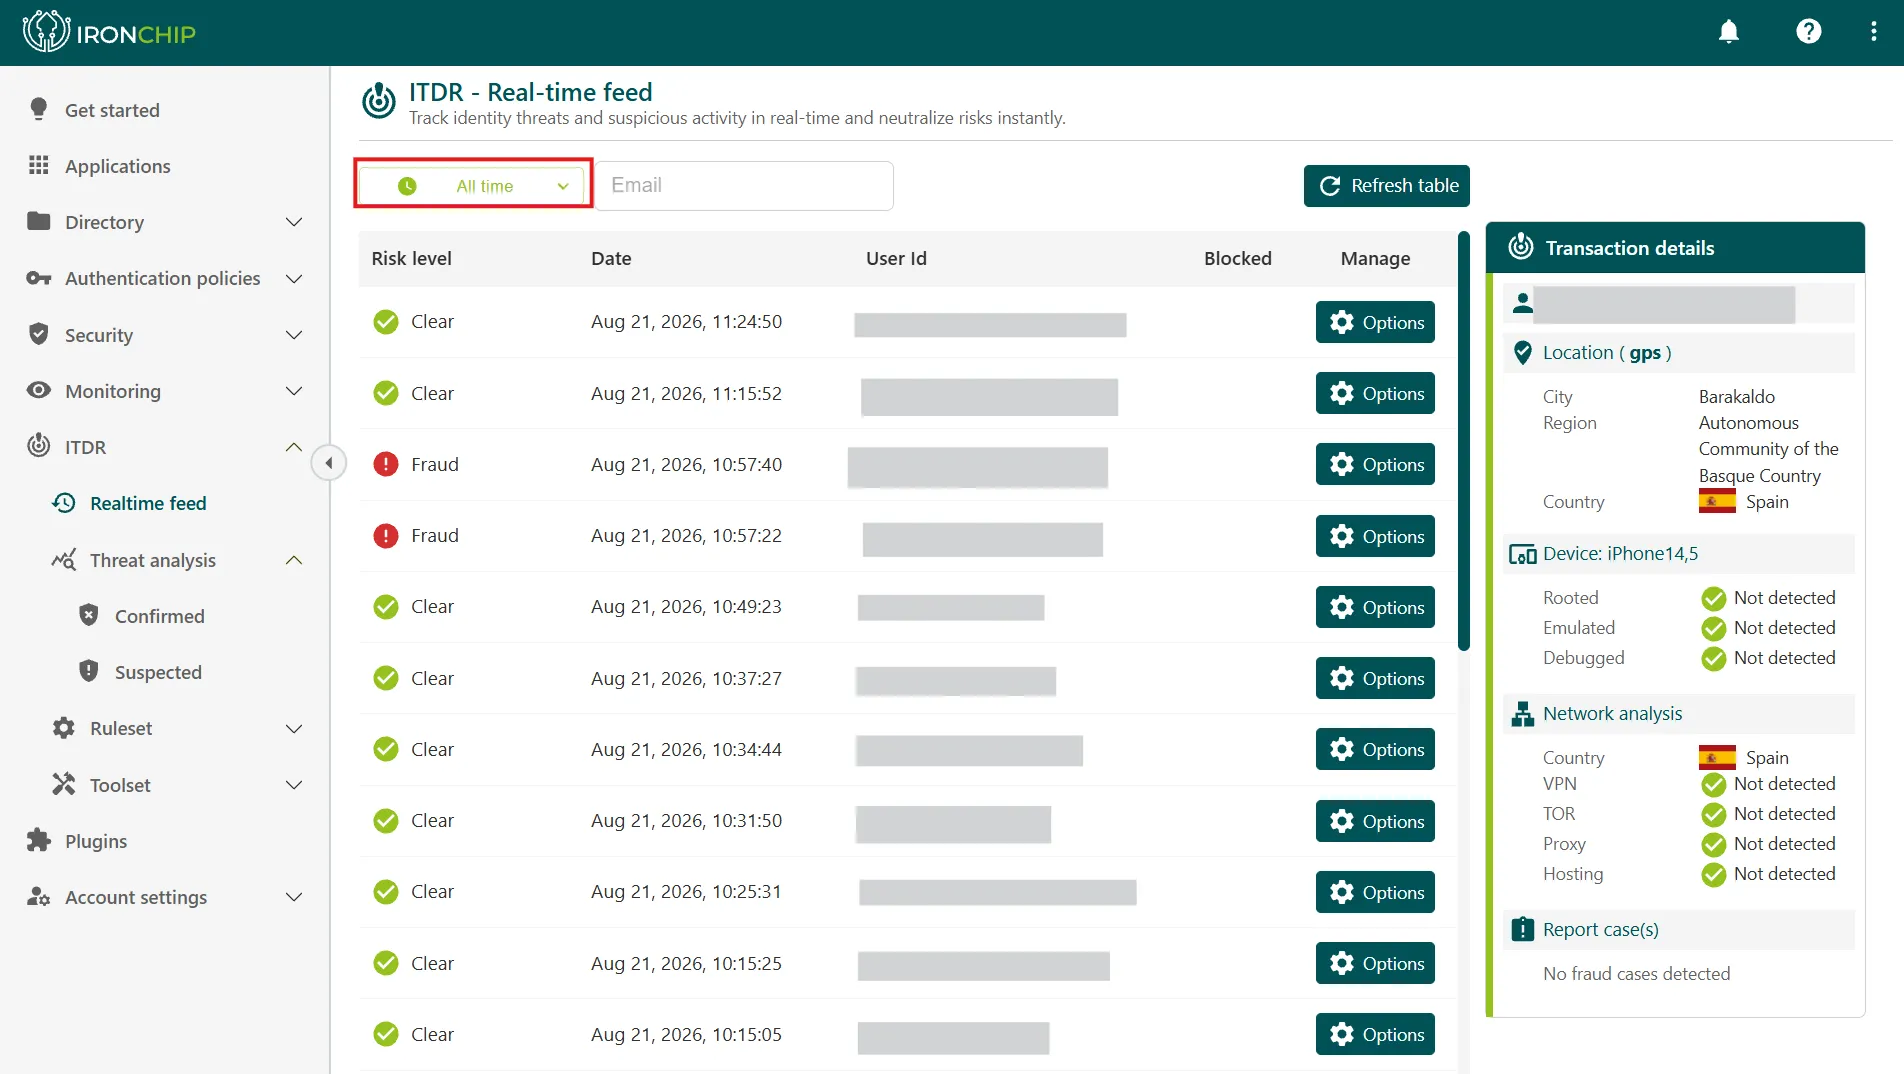
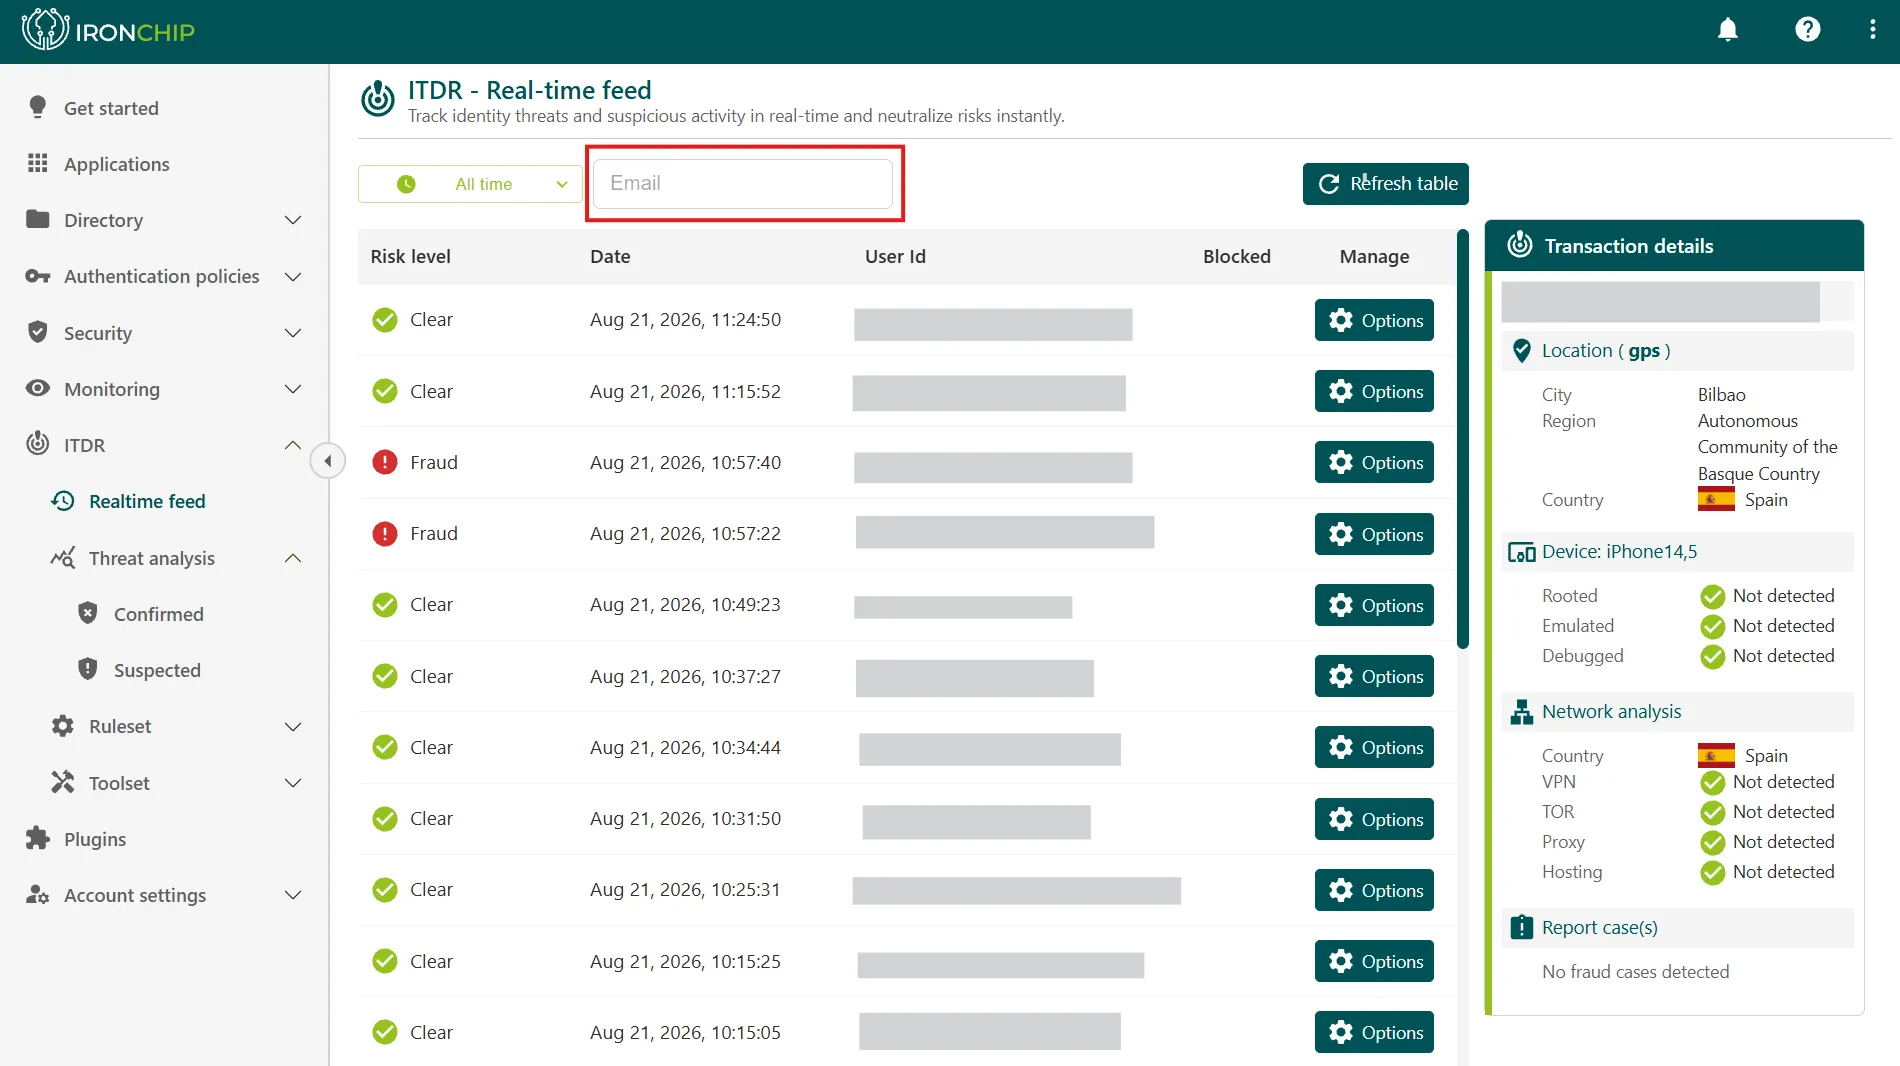
Haz clic en Realtime feed para ver, a medida que se producen, los eventos analizados por el motor de fraude.
-
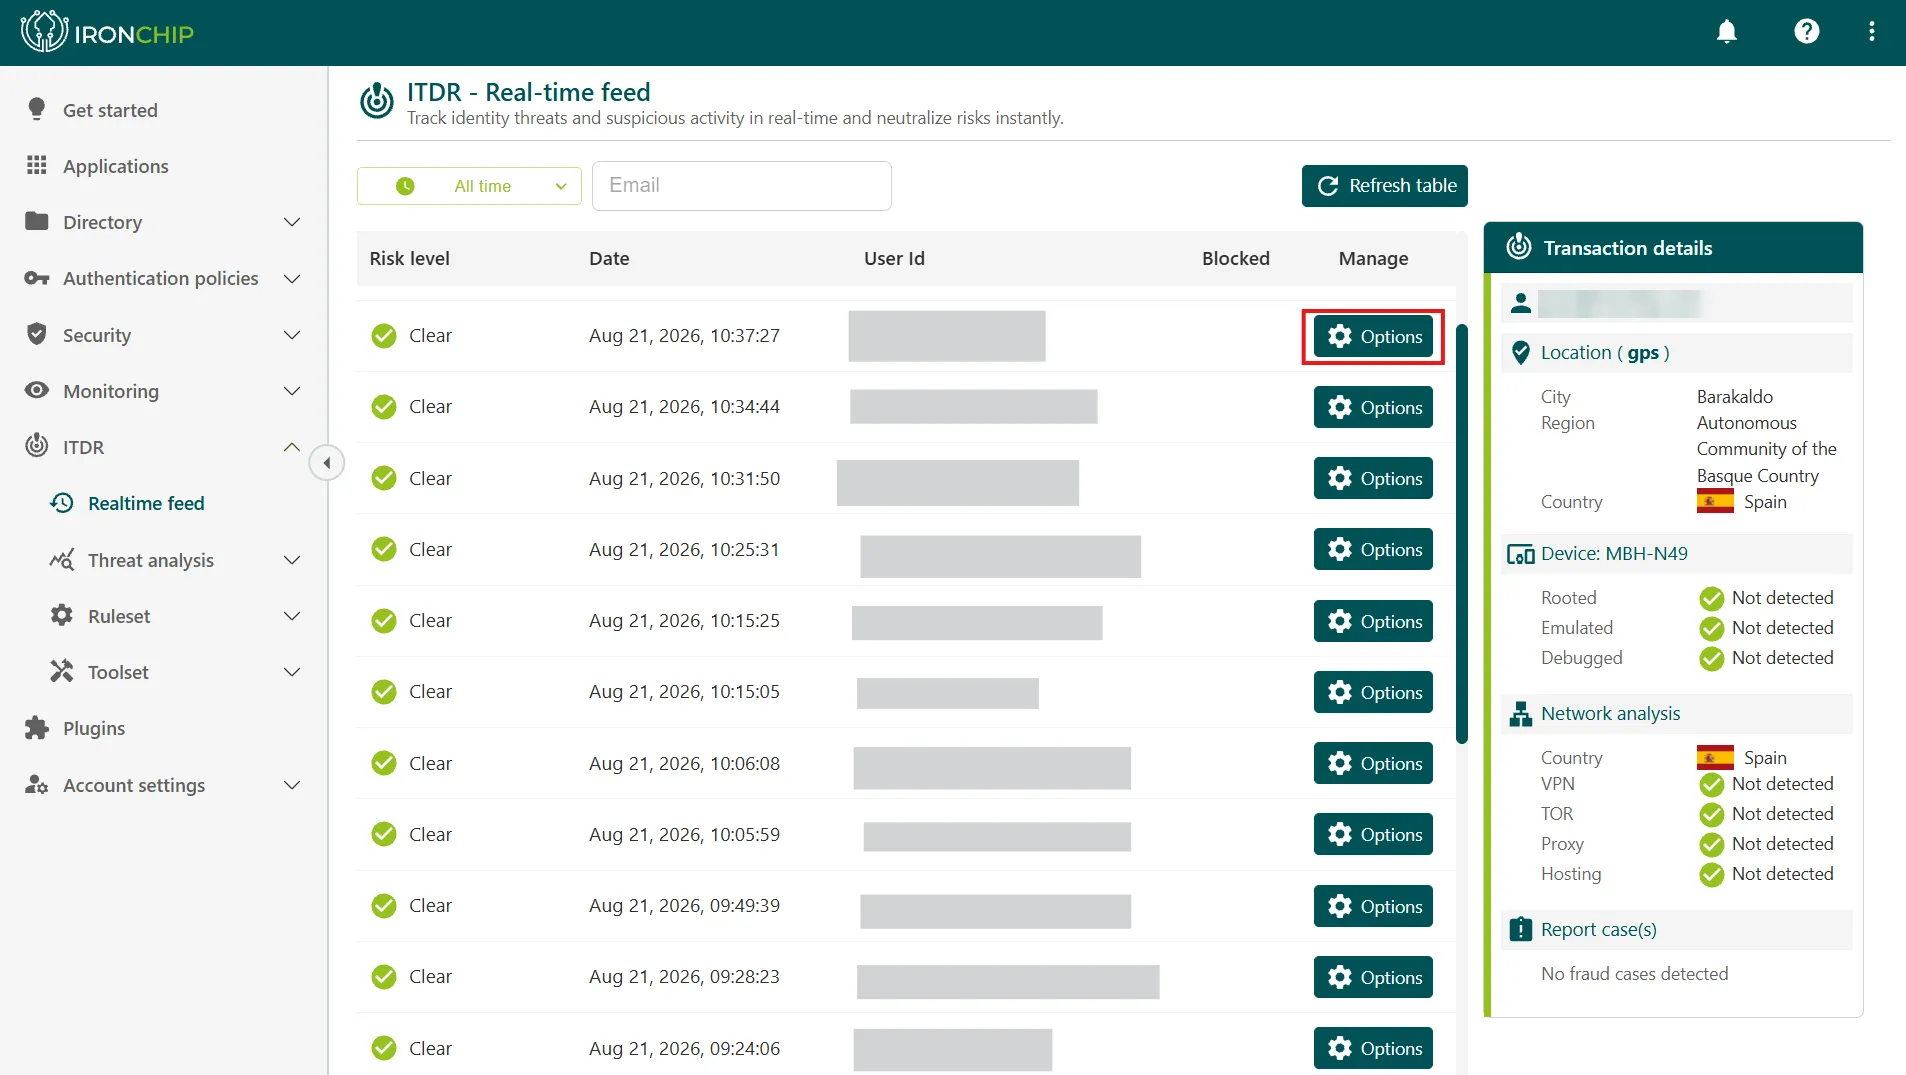
En el evento que quieras investigar, haz clic en Options para desplegar las acciones disponibles. A la derecha, el panel Transaction details resume el evento: el usuario, la localización, el dispositivo (si está rooteado, emulado o depurado), el análisis de red (país, VPN, TOR, proxy y hosting) y los casos de fraude asociados.
-
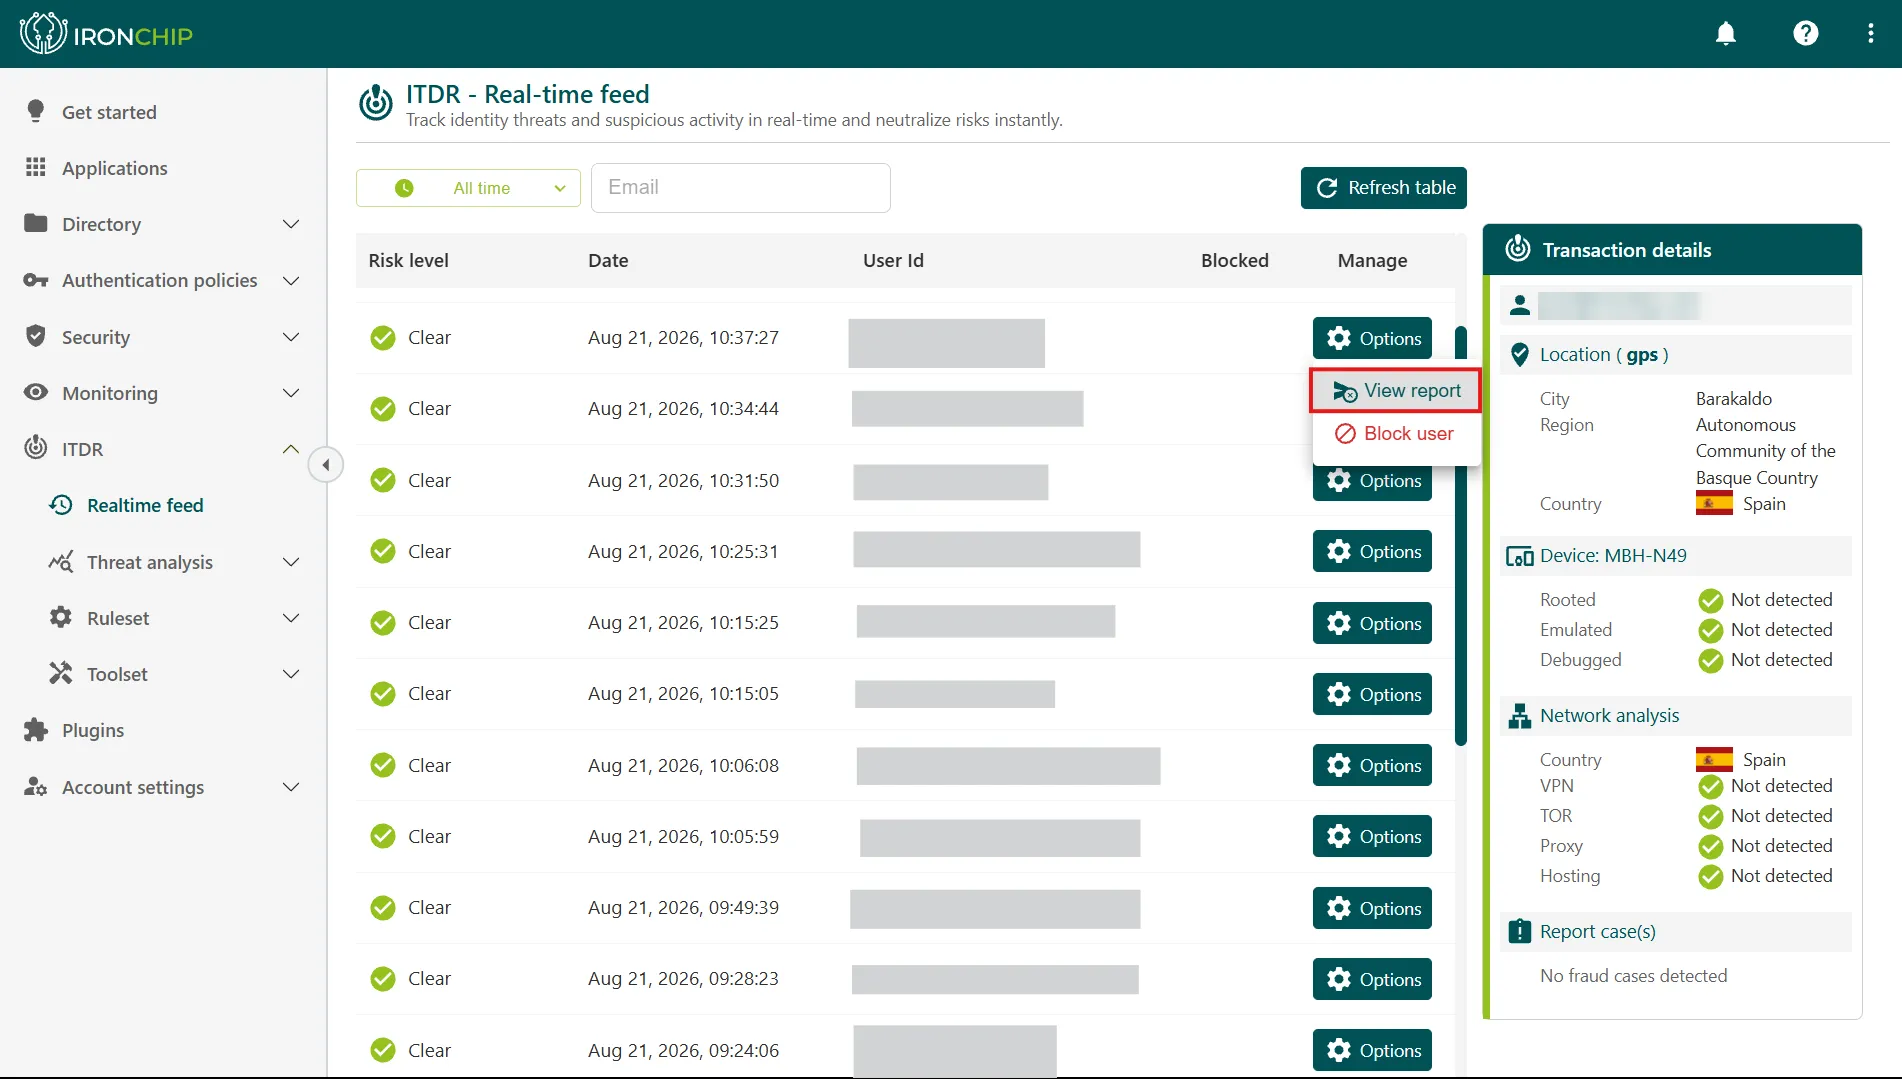
Haz clic en View report para abrir el informe detallado del evento, o en Block user para bloquear al usuario si detectas un comportamiento sospechoso.
Además de Realtime feed, el menú ITDR incluye Threat analysis (con las vistas Confirmed y Suspected), Ruleset y Toolset.
Leer el informe
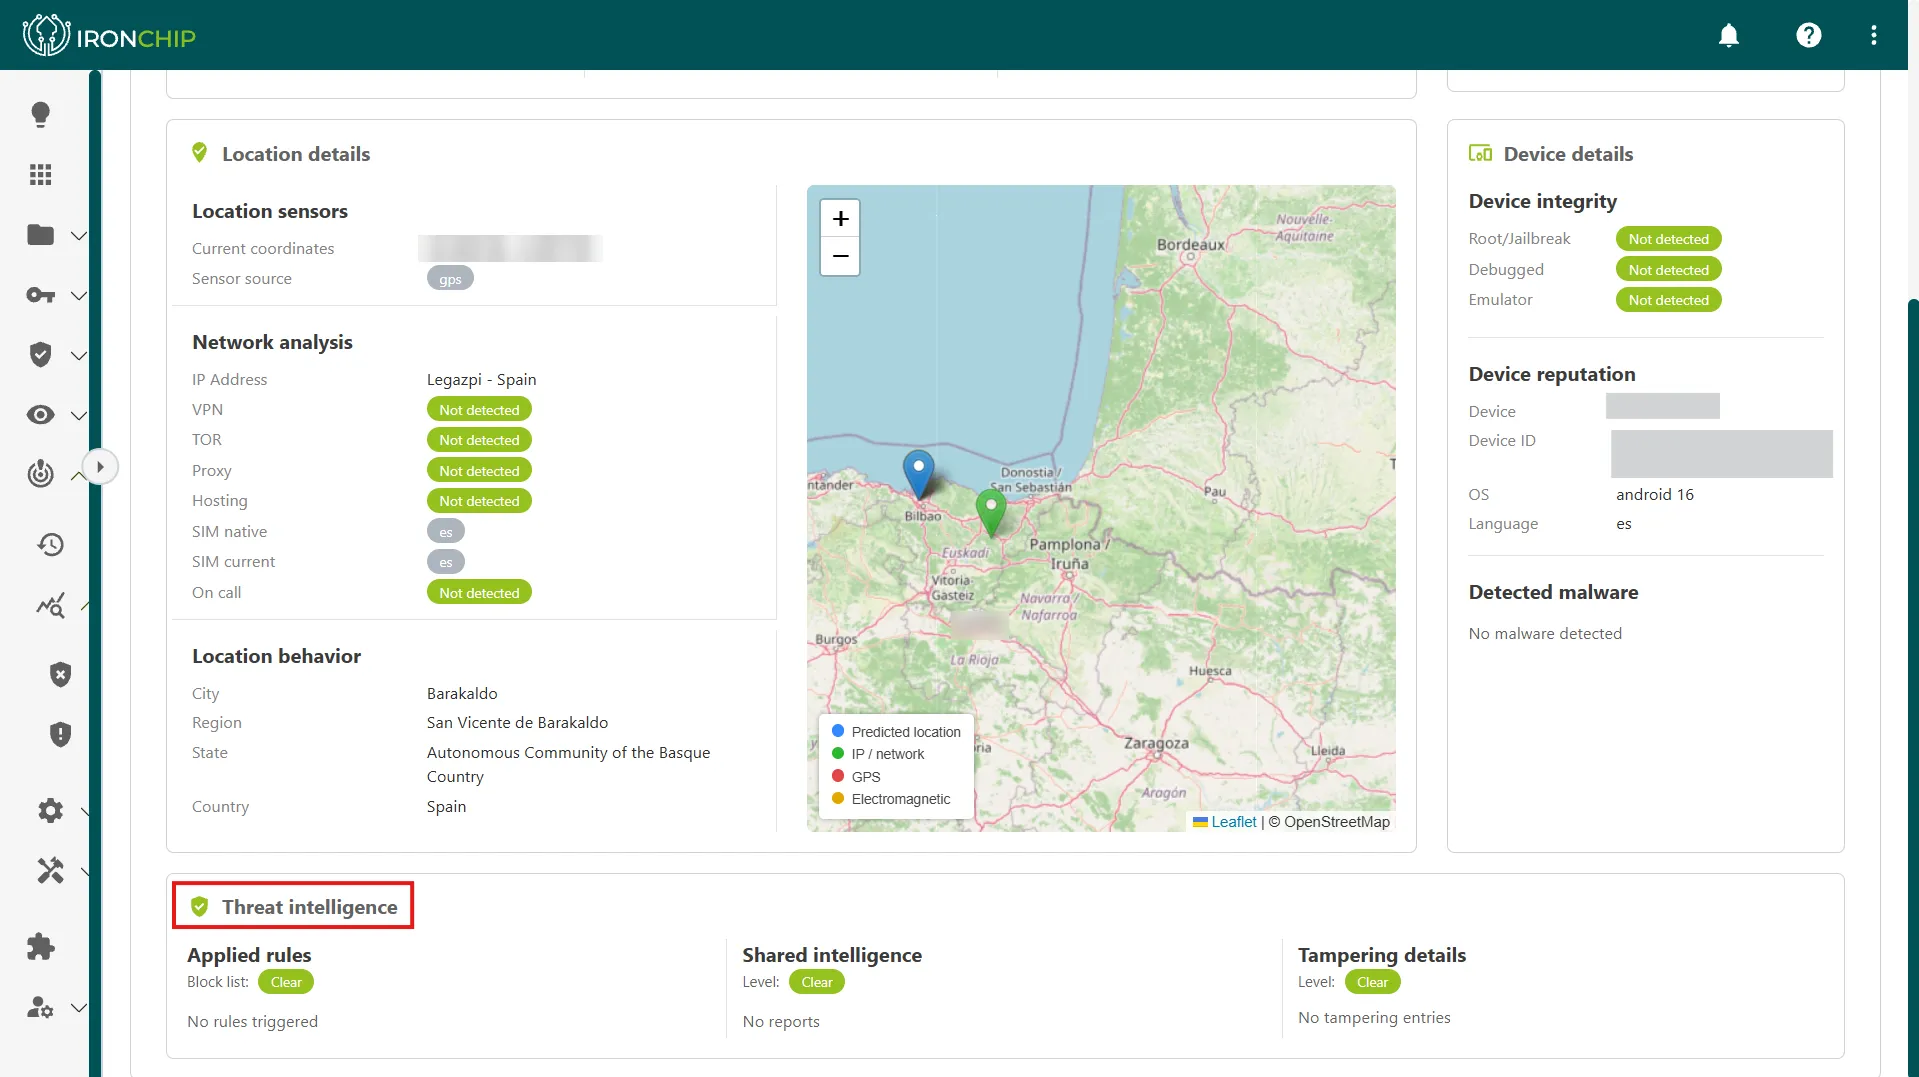
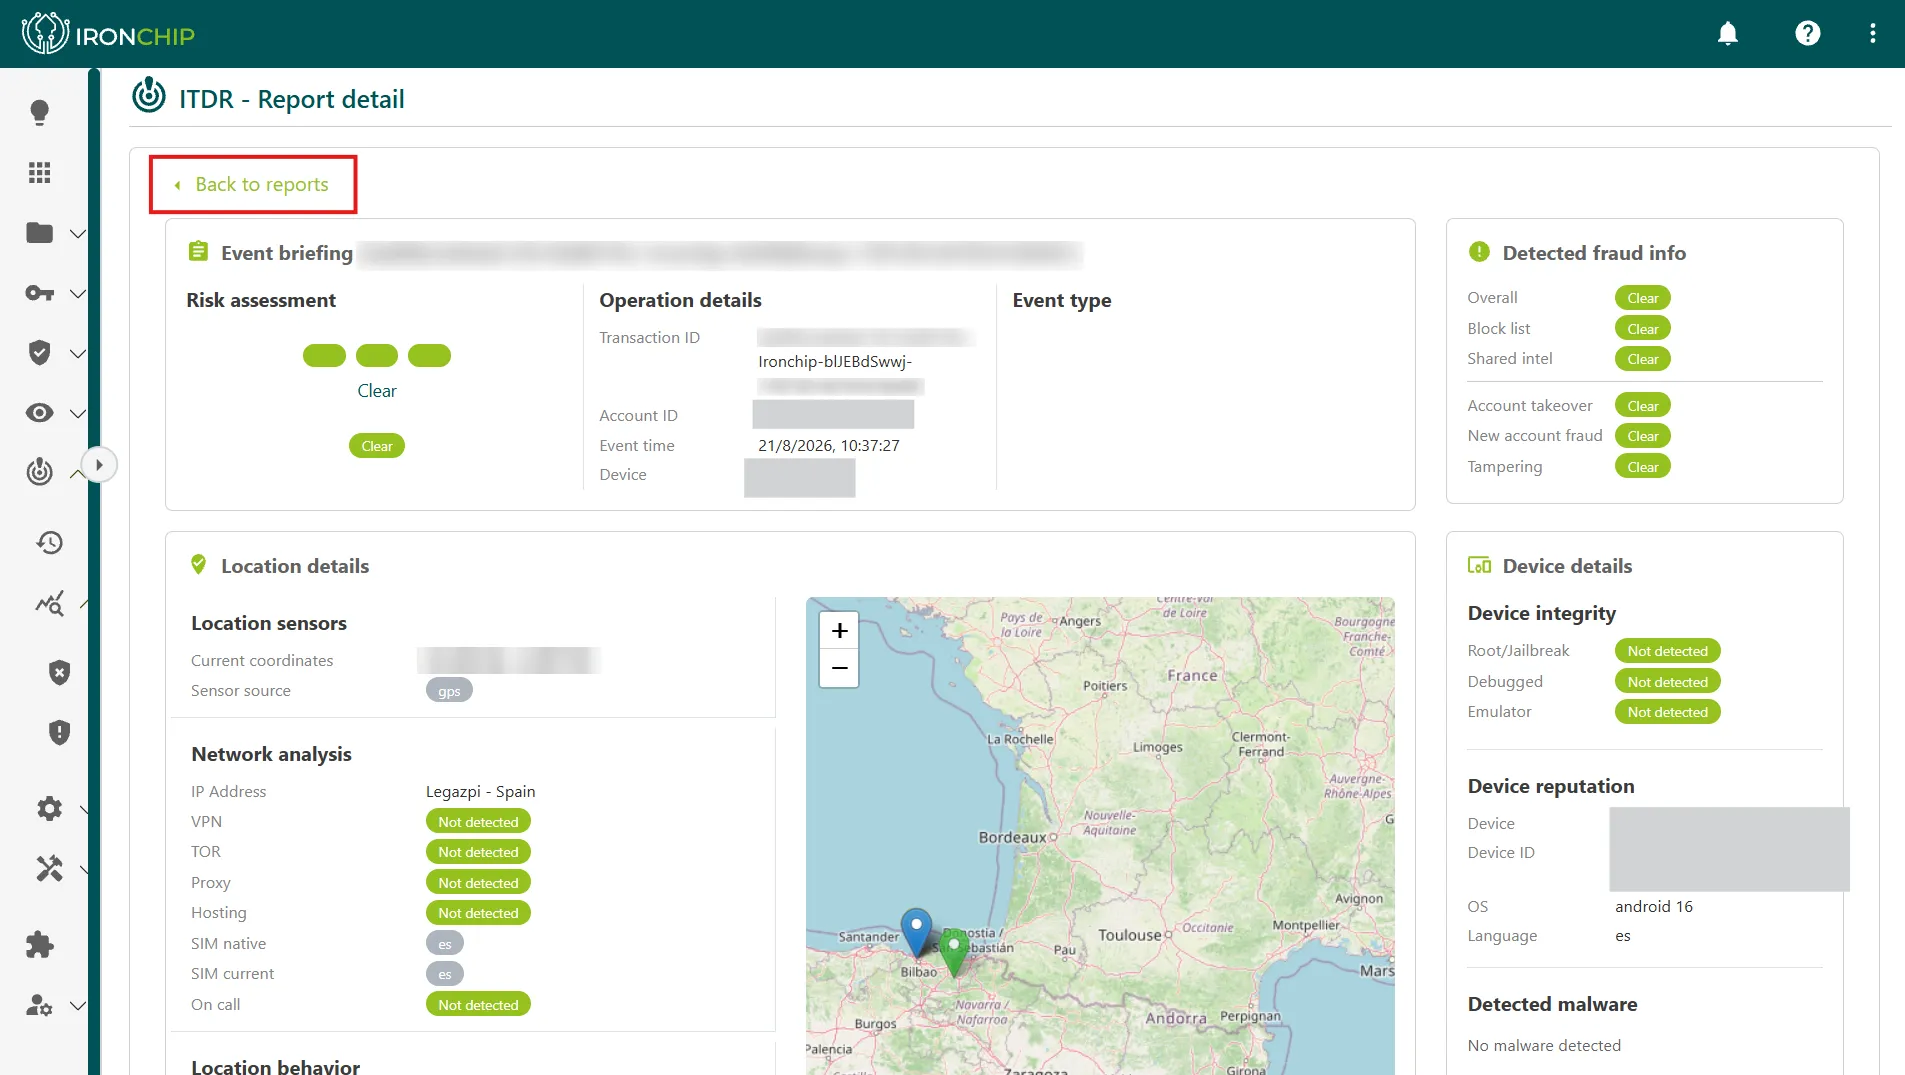
Sección titulada «Leer el informe»El informe se organiza en bloques, y cada uno aporta una perspectiva distinta sobre el mismo evento.
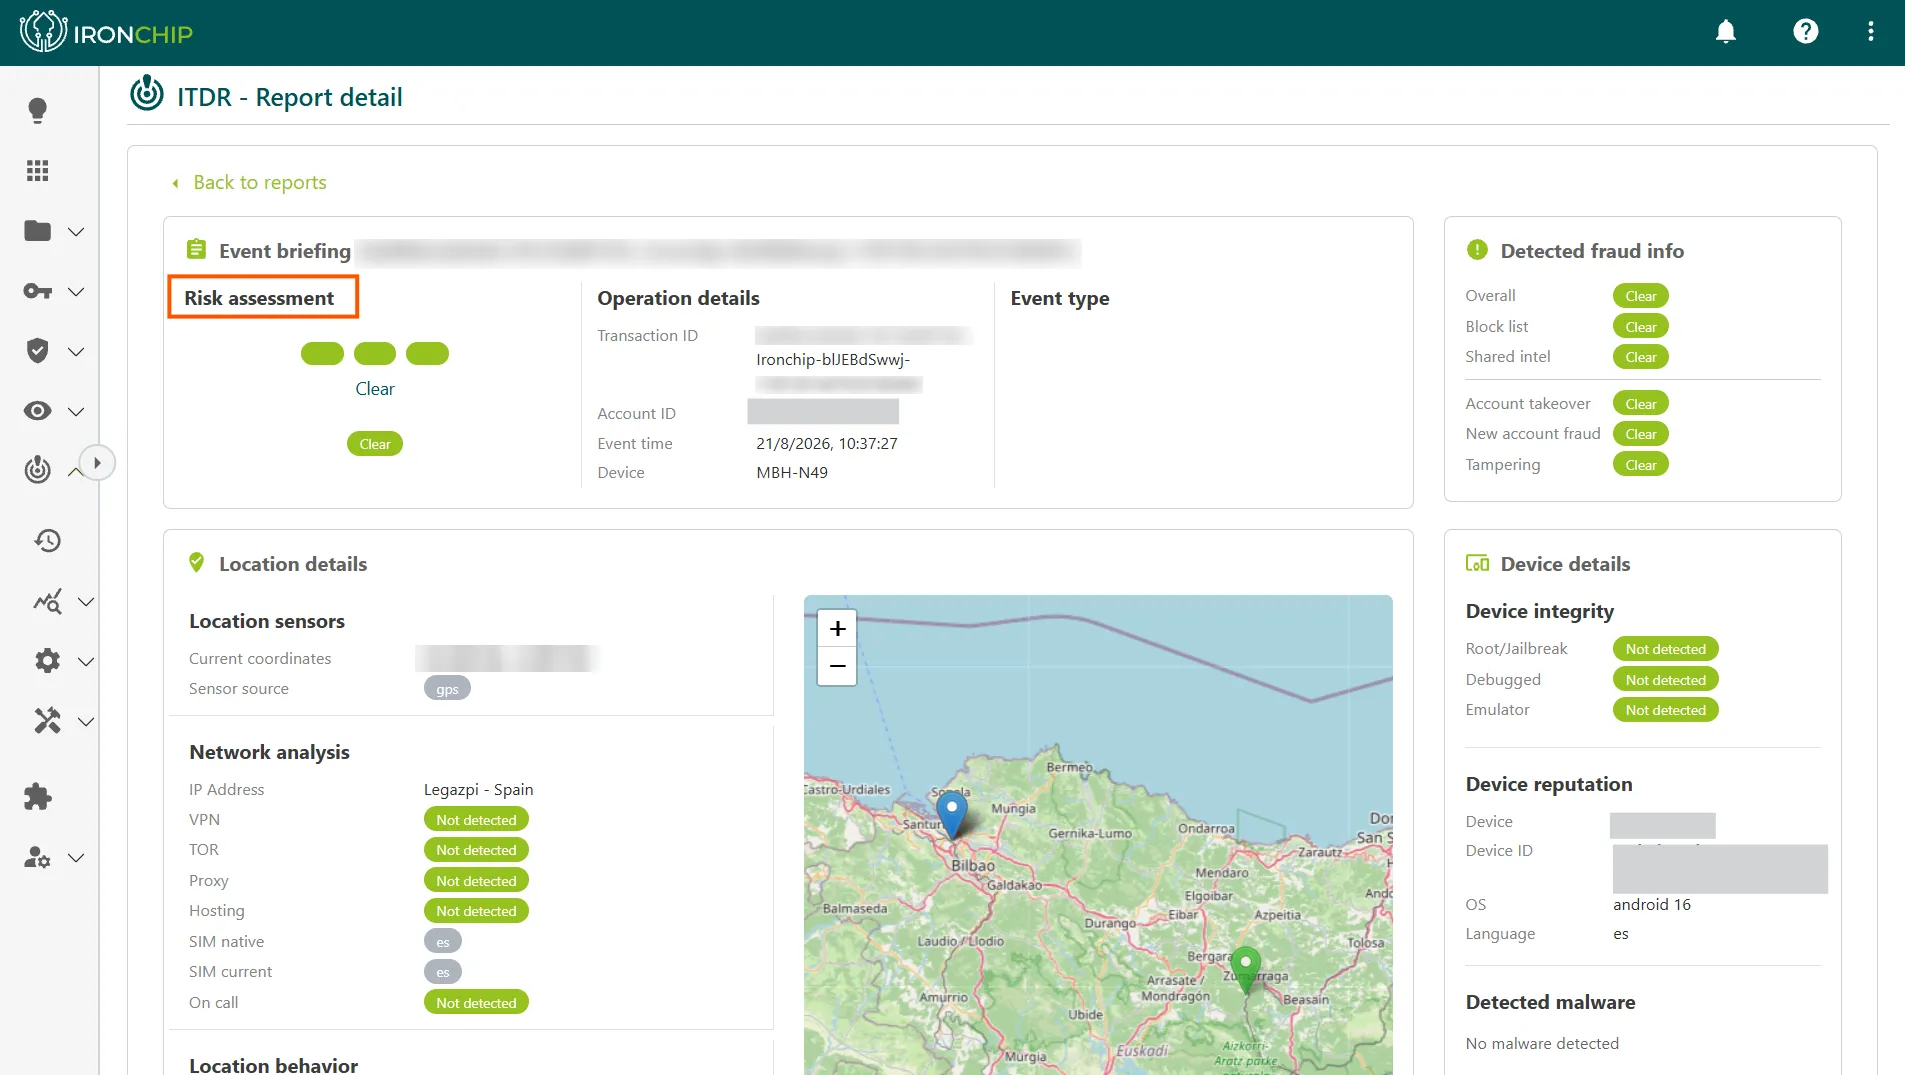
Evaluación de riesgo
Sección titulada «Evaluación de riesgo»Risk assessment muestra el veredicto global que calcula Ironchip para la acción analizada (registro, inicio de sesión, transacción, etc.), según el nivel de confianza del sistema.
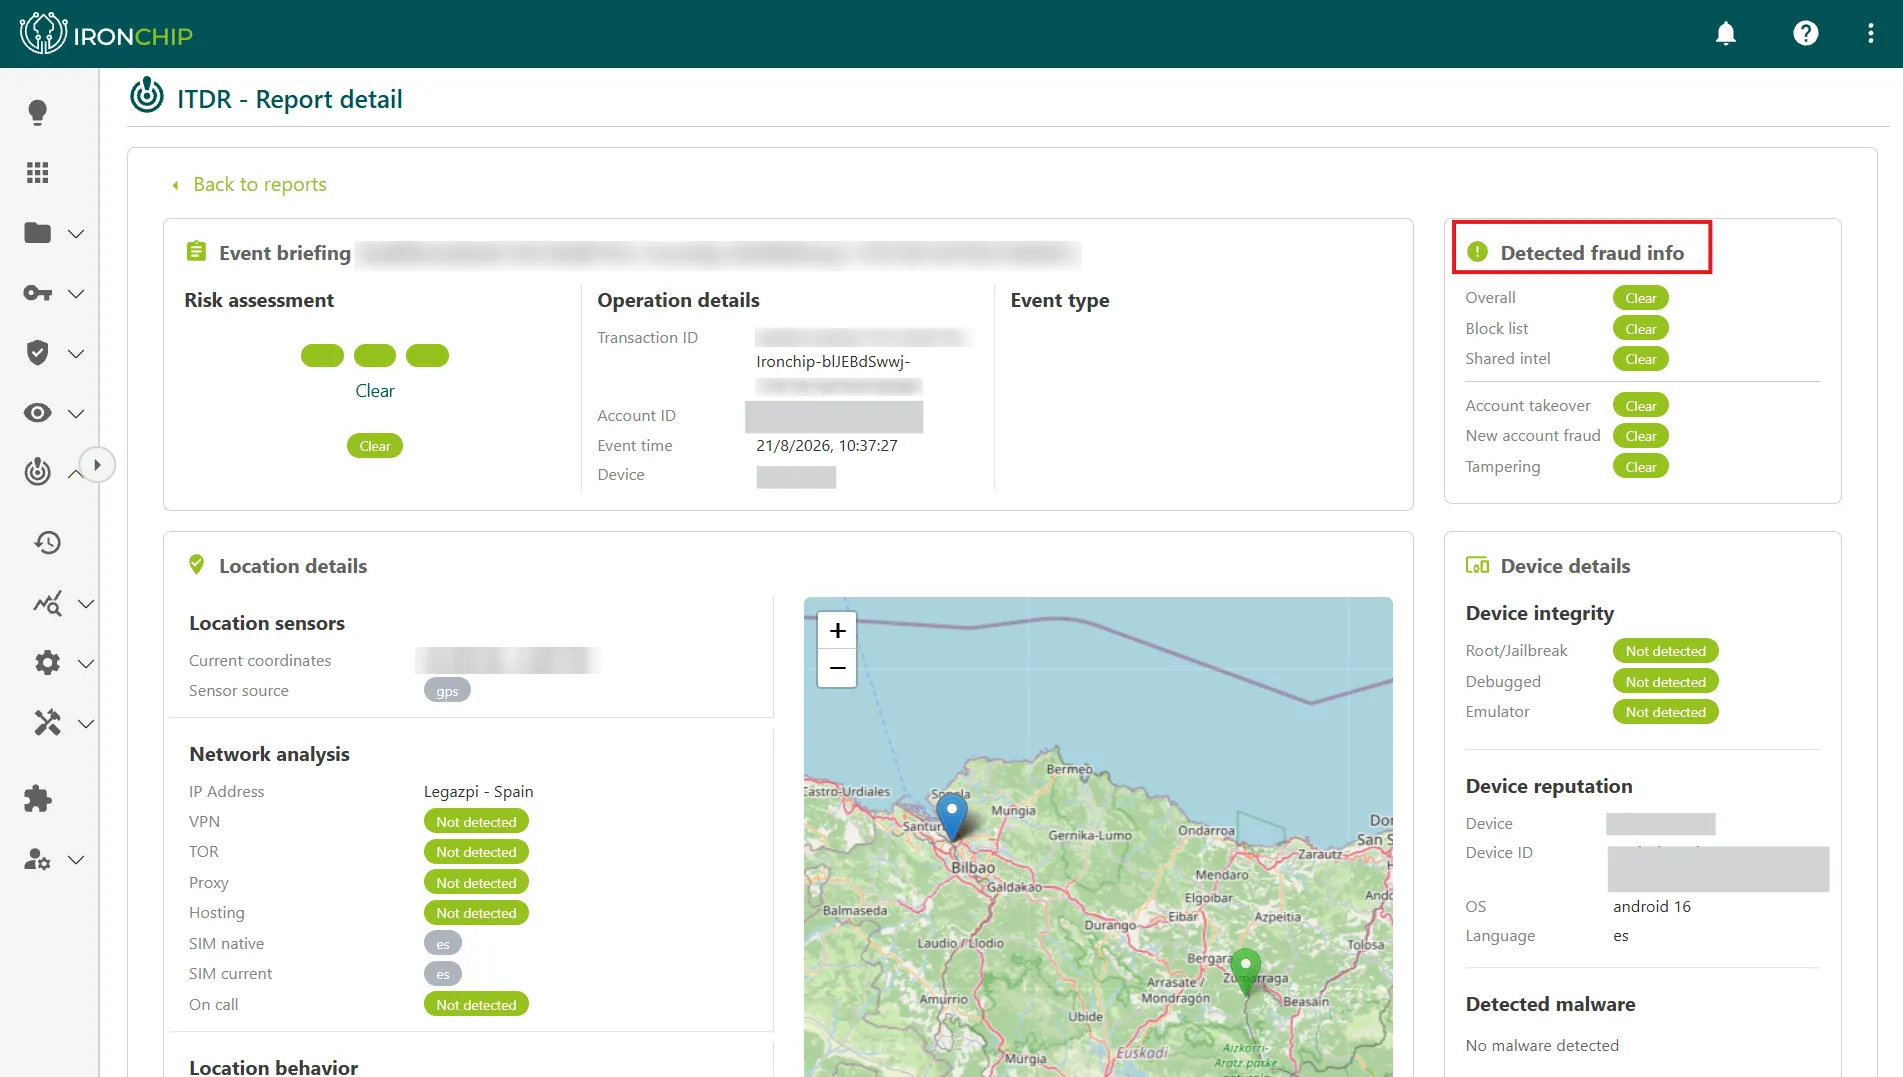
Información de fraude detectado
Sección titulada «Información de fraude detectado»Recoge el análisis escrito del caso: qué patrón se ha detectado y por qué el evento se ha marcado como sospechoso o fraudulento.
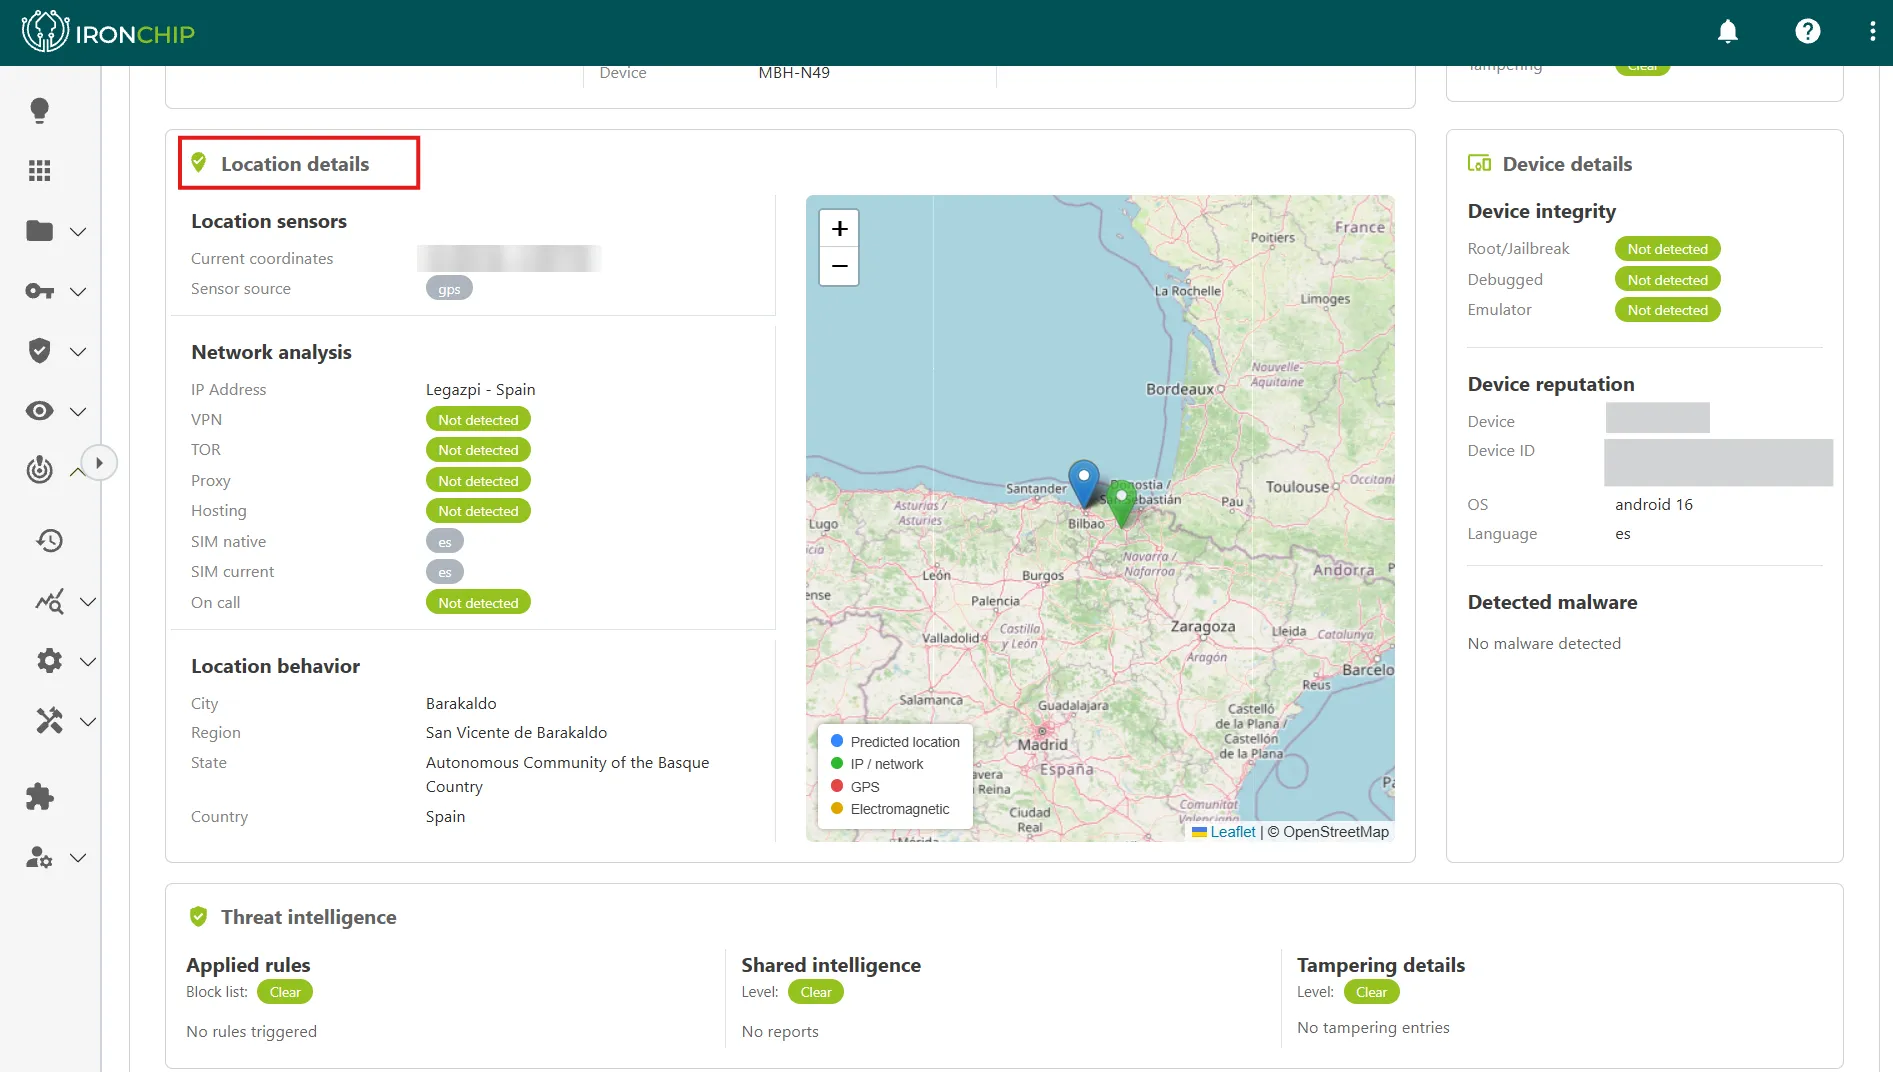
Detalles de localización
Sección titulada «Detalles de localización»Presenta la información de ubicación asociada al evento.
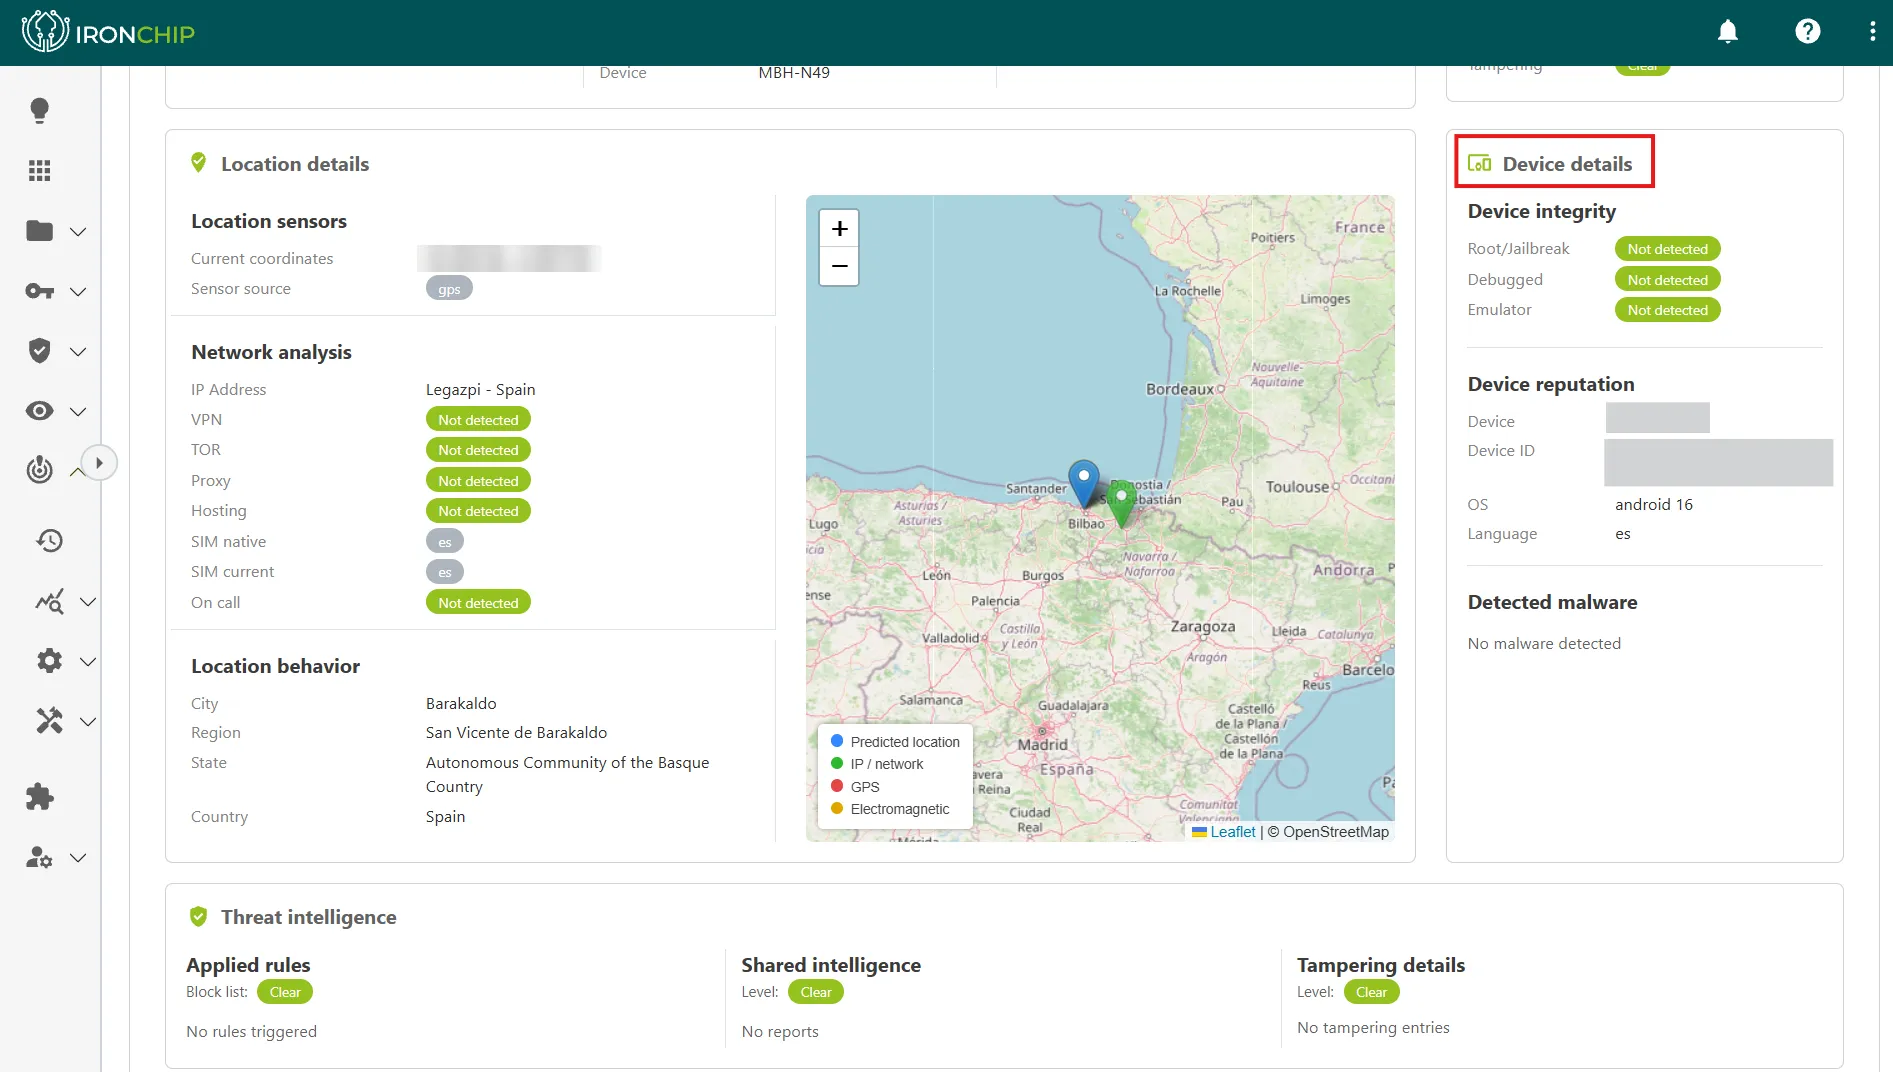
Detalles del dispositivo
Sección titulada «Detalles del dispositivo»Incluye la información de integridad del dispositivo que llega a través del SDK de Ironchip, como indicios de Fake GPS o de dispositivo con root o jailbreak.
Inteligencia de amenazas
Sección titulada «Inteligencia de amenazas»Threat intelligence aporta contexto adicional sobre el dispositivo, el usuario o la localización que puede ser relevante para la investigación del caso.
Niveles de evaluación de riesgo
Sección titulada «Niveles de evaluación de riesgo»Ironchip clasifica cada acción analizada en uno de estos cuatro niveles:
| Nivel | Significado |
|---|---|
fraud |
Ironchip considera que la acción es fraudulenta y está implicada en un fraude confirmado. |
high_risk |
La acción es potencialmente fraudulenta. Se recomienda aplicar medidas preventivas. |
low_risk |
Ironchip considera segura la acción realizada por el dispositivo. |
unknown_risk |
Ironchip no tiene evidencia suficiente para emitir una evaluación precisa en el momento de la solicitud. |
Consultar el histórico de informes
Sección titulada «Consultar el histórico de informes»-
Haz clic en Back to reports para salir del informe individual y volver al listado general.
-
Haz clic en All time para ver todos los informes disponibles, sin restricción de fecha.
-
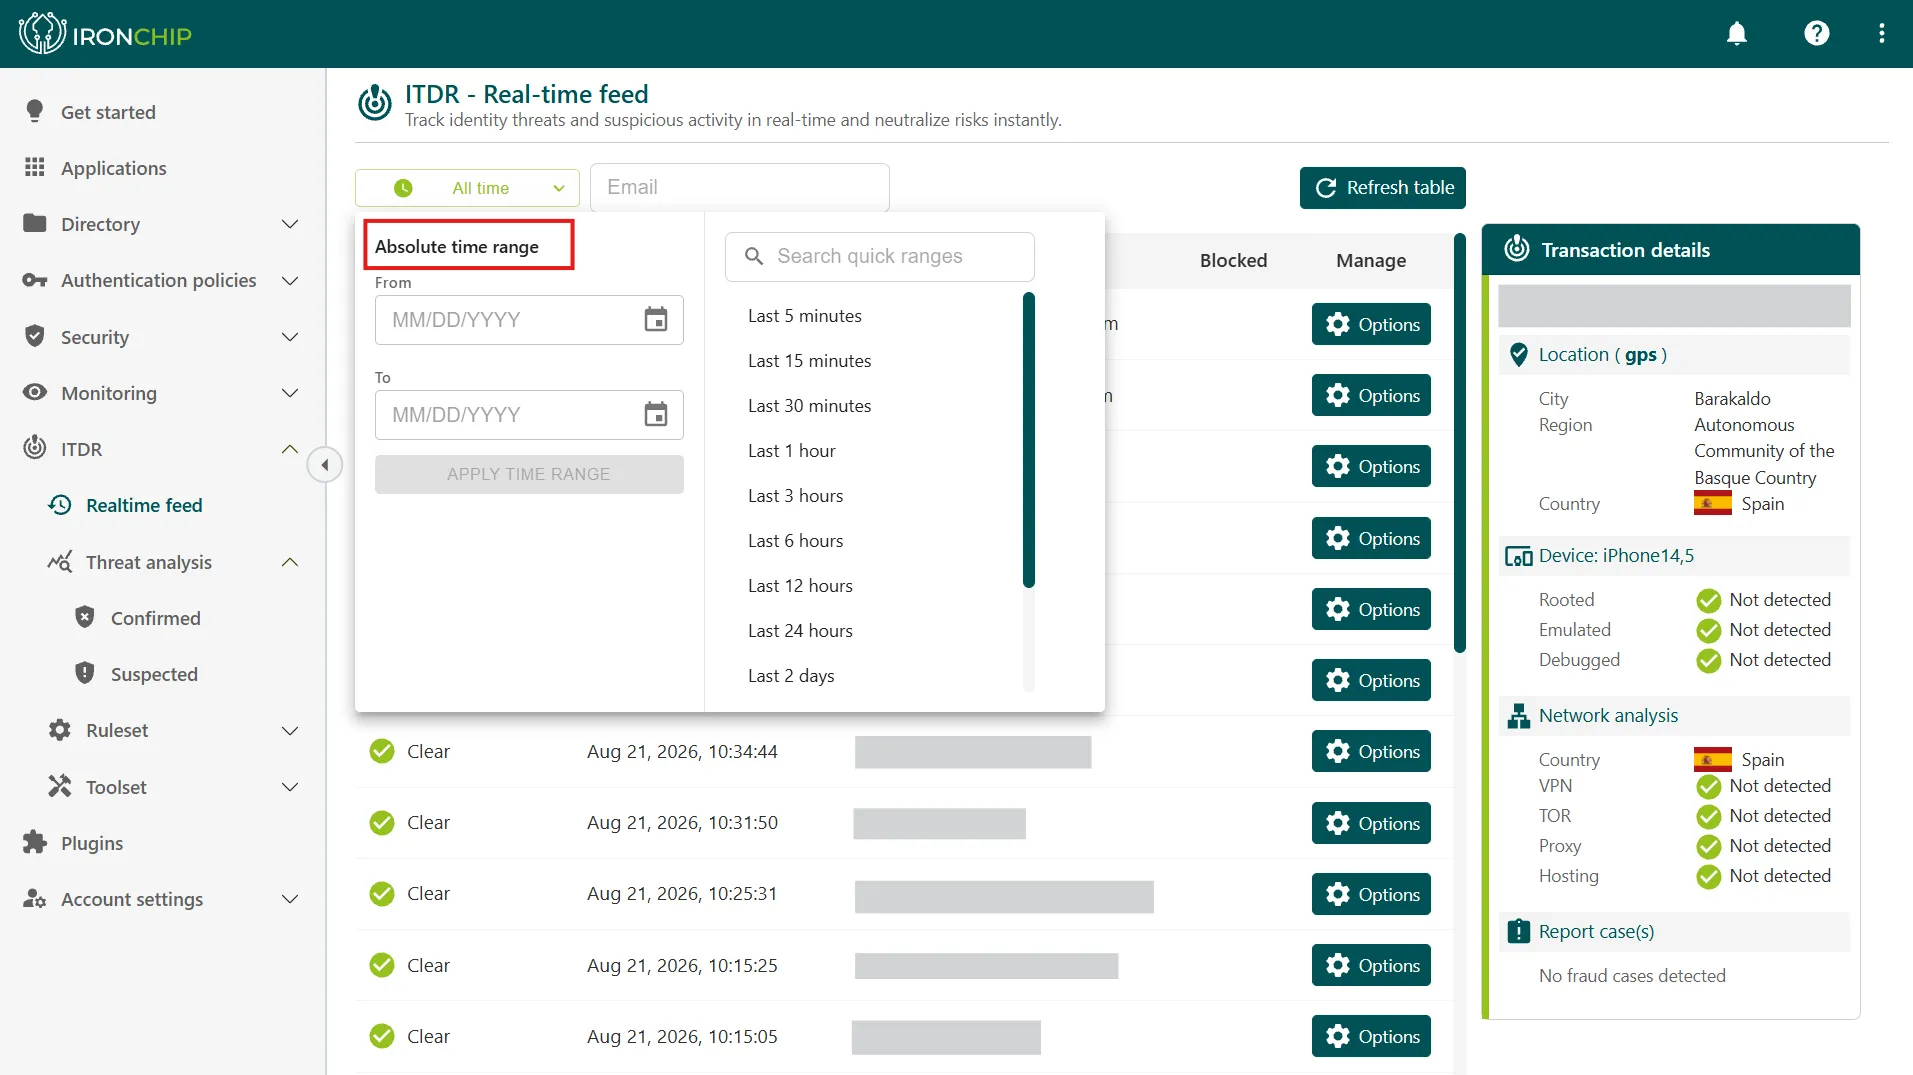
Para acotar el listado a un periodo concreto, por ejemplo al investigar un incidente puntual, usa el filtro de fechas.
-
Para investigar a un usuario, filtra el listado por su correo electrónico.
Registro de actividad
Sección titulada «Registro de actividad»Además del ITDR, la consola guarda un registro completo y auditable de todas las acciones que los administradores hacen en el panel y de todos los eventos de autenticación de los usuarios. Incluye quién accedió, cuándo, desde qué ubicación, a qué servicio y si el acceso se concedió o se denegó. Estos registros son la base de las evidencias para auditorías de ENS, NIS2, ISO 27001 y PCI DSS.
Para más información, consulta Monitorización.
¿Te ha resultado útil esta página?
Gracias. Lo tendremos en cuenta para mejorar la documentación. Si quieres contarnos qué falta o qué no está claro, escríbenos a support@ironchip.com.