

Stormshield
Esta guía explica cómo proteger la VPN SSL de Stormshield con Ironchip por RADIUS a través de NPS.
Requisitos
Sección titulada «Requisitos»- Acceso a la consola de administración de Ironchip.
- Un servidor Windows con el rol de NPS instalado.
- Un cliente RADIUS creado en NPS que apunte a la IP de Stormshield, con su secreto compartido.
- Un usuario con los permisos necesarios para realizar la configuración en Stormshield.
Configuración en Stormshield
Sección titulada «Configuración en Stormshield»Configuración del servidor
Sección titulada «Configuración del servidor»Inicia sesión como administrador.
-
Ve a Objects > Network Objects, haz clic en +Add y crea un objeto llamado
Ironchip. -
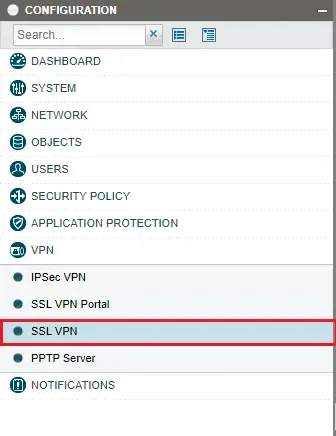
Ve a VPN > SSL VPN.
-
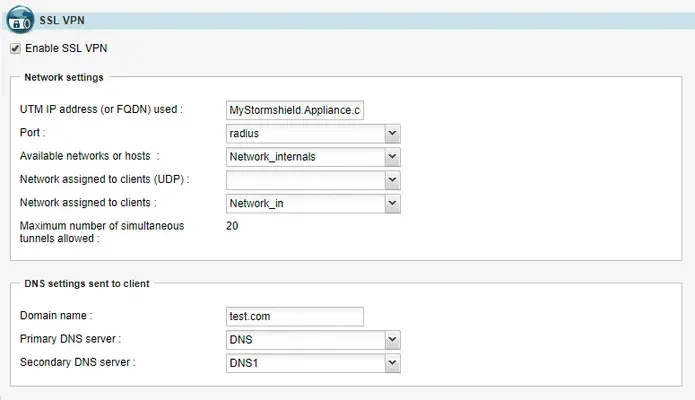
En la ventana General, marca Enable SSL VPN. En la misma ventana, configura los servidores de aplicaciones, los servidores web y los perfiles de usuario según tus necesidades.
-
Ve a Users > Authentication. En la pestaña General, habilita el Captive Portal.
-
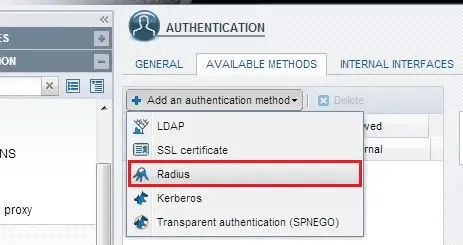
En la pestaña Available Methods, haz clic en Add an authentication method y selecciona Radius.
-
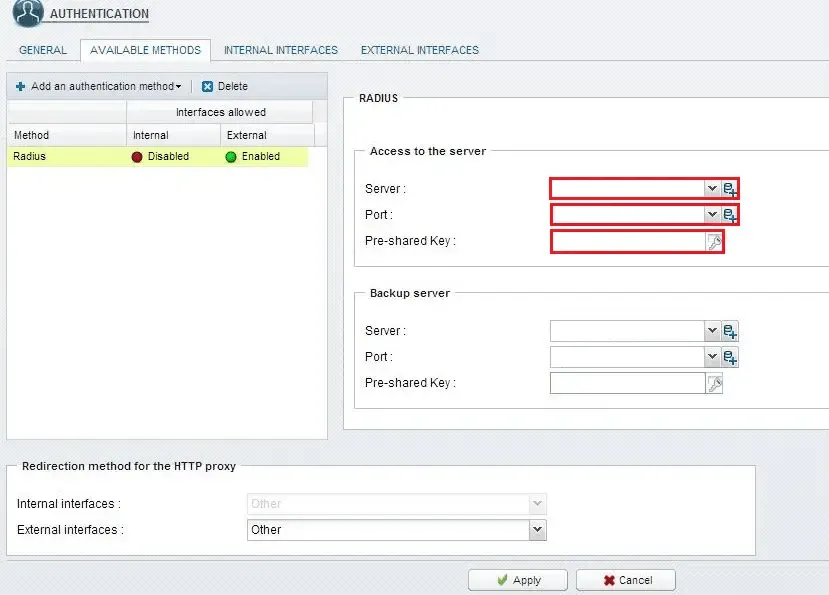
En Access to the server, rellena la configuración de RADIUS y haz clic en Apply:
- Server: el objeto de red que corresponde al servidor NPS.
- Port: el puerto RADIUS en el que escucha NPS.
- Pre-shared Key: el secreto compartido del cliente RADIUS configurado en NPS para Stormshield.
Si tienes un segundo servidor NPS, configúralo en Backup server.
Tiempo de espera de RADIUS
Sección titulada «Tiempo de espera de RADIUS»Para configurar el tiempo de espera de RADIUS, ejecuta estos comandos:
CONFIG AUTH RADIUS timeout=30000 retry=1 btimeout=30000 bretry=1CONFIG AUTH ACTIVATEComprobación
Sección titulada «Comprobación»Da acceso a los usuarios a la aplicación creada en la consola de administración de Ironchip. Inicia sesión en la VPN SSL con uno de ellos: después de introducir usuario y contraseña, se te pedirá que te autentiques con Ironchip.
Problemas frecuentes
Sección titulada «Problemas frecuentes»- La autenticación falla por tiempo de espera: comprueba que has ejecutado los comandos de tiempo de espera de RADIUS (
timeout=30000yretry=1para el servidor principal y el de respaldo), para dejar tiempo a que el usuario responda a Ironchip. - El servidor RADIUS rechaza la conexión: comprueba que la IP de Stormshield está configurada como cliente RADIUS en NPS y que el secreto compartido es el mismo en Pre-shared Key y en NPS.
¿Te ha resultado útil esta página?
Gracias. Lo tendremos en cuenta para mejorar la documentación. Si quieres contarnos qué falta o qué no está claro, escríbenos a support@ironchip.com.