

Inicio de sesión en macOS
Esta guía explica cómo instalar el servicio Mac Logon de Ironchip en un equipo macOS. Se basa en un módulo PAM que añade el segundo factor al inicio de sesión, a sudo o a SSH.
Requisitos
Sección titulada «Requisitos»- Acceso a la consola de administración de Ironchip.
- Permisos de administrador sobre el dispositivo.
- El archivo PAM de Ironchip, que te proporciona el equipo de Ironchip.
Configuración en Ironchip
Sección titulada «Configuración en Ironchip»-
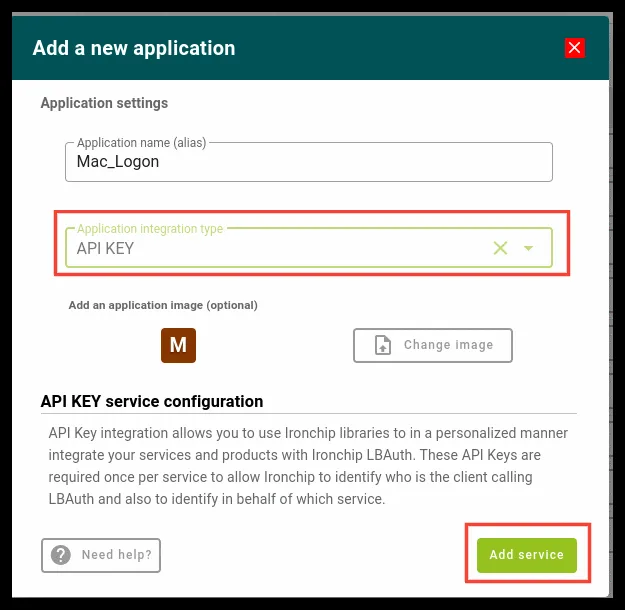
Entra en la consola de administración de Ironchip y crea una aplicación nueva de tipo API Key. Guarda la key en un lugar seguro.
-
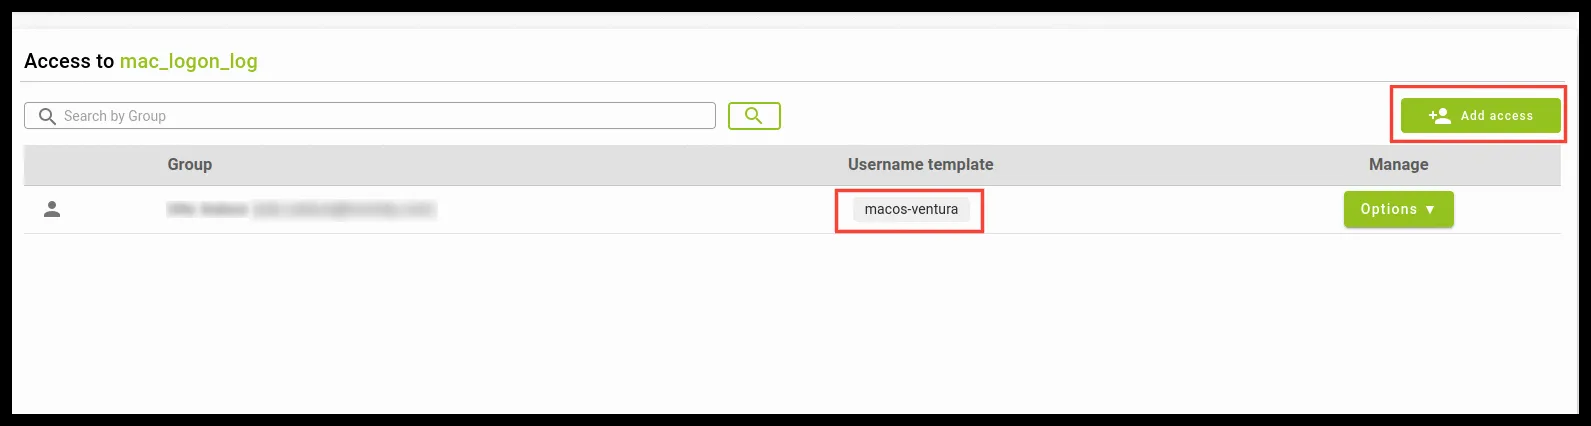
Añade un acceso con el nombre de usuario de tu dispositivo Mac.
-
Para conocer el nombre de usuario exacto, abre un terminal en el Mac y ejecuta
whoami.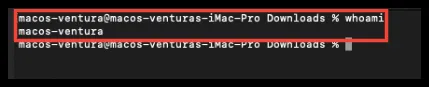
Configuración en macOS
Sección titulada «Configuración en macOS»-
Descarga el archivo PAM en el equipo y cópialo en
/opt/local/lib/pam.Ventana de terminal cp <ruta del archivo PAM> /opt/local/lib/pamSi la carpeta no existe, créala antes.
Ventana de terminal mkdir /opt/local/lib/pam -
Ve a
/etc/pam.d. Según lo que necesites proteger, añade una línea al principio de uno de estos archivos:Archivo Protege sudoLa autenticación al ejecutar acciones de administrador, como sudo suo similares.authorizationyscreensaverLa autenticación al iniciar la sesión del usuario. sshdLa autenticación al establecer una conexión SSH. 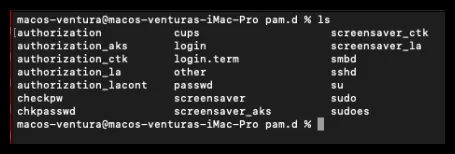
-
Edita uno de esos archivos y añade al principio la siguiente línea, con la API key de tu aplicación de Ironchip.
auth required /opt/local/lib/pam/pam_ironchip_auth.so host=https://api.ironchip.com api_key=<API_KEY> -
Ejecuta este comando para deshabilitar la protección de software de desarrolladores no identificados solo para este archivo. Si no lo haces, macOS no permitirá ejecutar el archivo PAM.
Ventana de terminal xattr -dr com.apple.quarantine <ruta del archivo PAM>
Registros
Sección titulada «Registros»Para ver en directo los registros del módulo PAM de Ironchip, ejecuta en un terminal:
log stream --predicate 'sender == "pam_ironchip_auth.so"' --level debug¿Te ha resultado útil esta página?
Gracias. Lo tendremos en cuenta para mejorar la documentación. Si quieres contarnos qué falta o qué no está claro, escríbenos a support@ironchip.com.