

Exposición
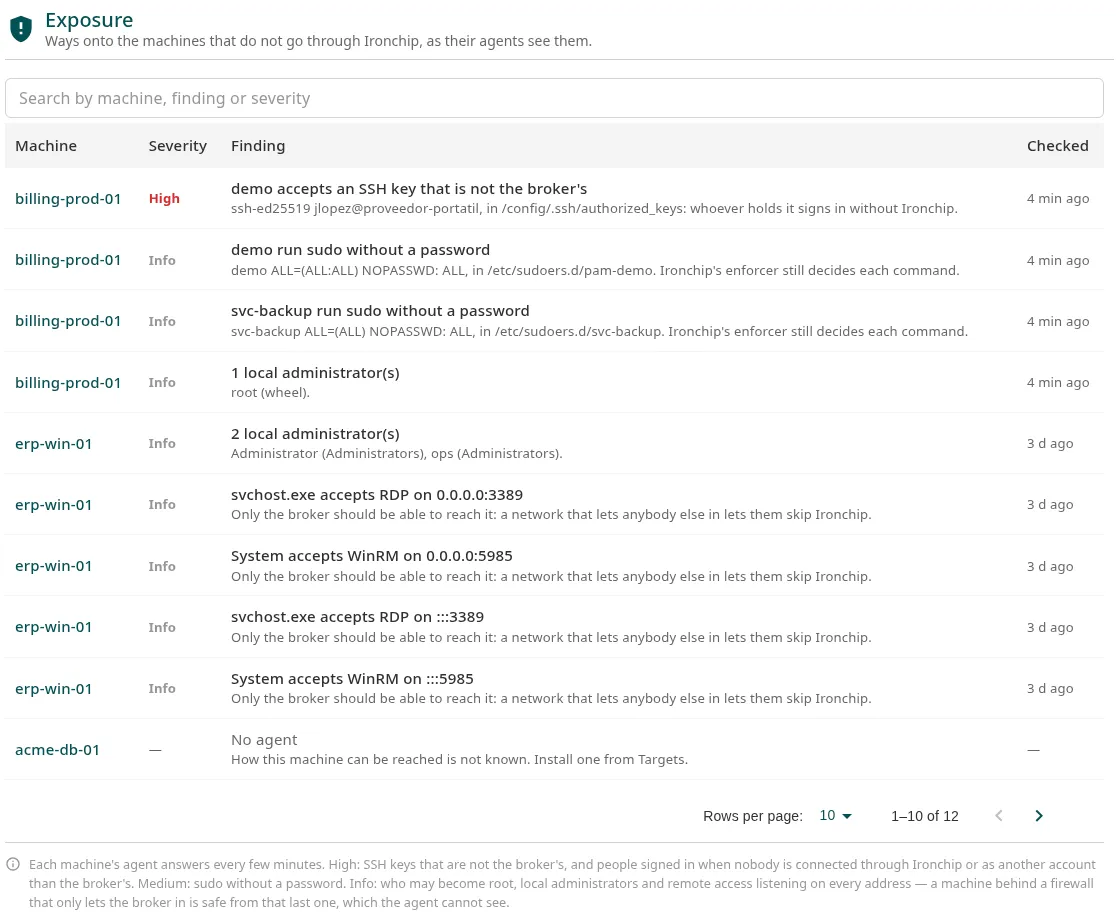
Esta página explica la exposición: las formas de entrar en una máquina que no pasan por Ironchip, tal como las ve su agente. Sirve para cerrar las puertas traseras que harían inútil el control de acceso. Es para quien administra las máquinas.
Requisitos
Sección titulada «Requisitos»El agente (osquery) instalado en la máquina. El agente revisa la máquina cada pocos minutos.
Ver la exposición
Sección titulada «Ver la exposición»Ve a PAM > Hosts > Exposure para ver todas las máquinas, o abre la pestaña Exposure en la página de un recurso. La lista de Targets también avisa de los hallazgos altos y medios.
Qué se busca
Sección titulada «Qué se busca»| Gravedad | Hallazgo | Sistemas | Qué hacer |
|---|---|---|---|
| High | Una cuenta acepta una clave SSH que no es la del broker | Linux y macOS | Quita la clave de authorized_keys, o compruébala si es de un proceso automatizado. |
| High | Alguien tiene sesión iniciada y nadie está conectado a través de Ironchip, o la tiene con otra cuenta que la del broker | Todos | Averigua quién es y por dónde entró. |
| Medium | Alguien puede ejecutar sudo sin contraseña |
Linux y macOS | Si la máquina tiene el enforcer, baja a Info: Ironchip decide igualmente cada comando. |
| Info | Quién puede convertirse en root | Linux y macOS | Revisa que sean las cuentas esperadas. |
| Info | Cuántos administradores locales hay | Todos | Revisa que sean los esperados. |
| Info | Un programa acepta SSH, RDP, VNC o WinRM en todas las direcciones | Todos | Si un cortafuegos solo deja entrar al broker, no hay riesgo, pero el agente no puede verlo. |
La lista también indica las máquinas sin agente (No agent), las que aún no han respondido (Waiting for the agent) y las que no tienen nada (Nothing found).
Más información
Sección titulada «Más información»- Cuentas: el inventario de cuentas de cada máquina.
- Agente en las máquinas
¿Te ha resultado útil esta página?
Gracias. Lo tendremos en cuenta para mejorar la documentación. Si quieres contarnos qué falta o qué no está claro, escríbenos a support@ironchip.com.