

Guía de usuario de la consola de fraude
Esta guía explica los conceptos que necesitas para interpretar la consola antifraude: cómo trata Ironchip la privacidad y reconoce los lugares habituales, qué significan los identificadores y qué comportamientos, advertencias y fraudes detecta el motor, con ejemplos.
Para conocer los niveles de riesgo y las evidencias de cada evaluación, consulta Evaluación de riesgo.
Privacidad
Sección titulada «Privacidad»Ironchip desarrolla todos los productos siguiendo el marco de privacidad por diseño: integra la privacidad en sus soluciones en todos los niveles, desde la concepción de la idea hasta el lanzamiento del producto.
La tecnología impide el acceso a información capaz de volver a identificar a los usuarios. Ironchip no recopila:
- Identificadores de dispositivo estáticos únicos, como IMEI o MAC.
- Cuentas asociadas, como correo electrónico o teléfono.
- Datos de identificación civil, como nombre o número de la seguridad social.
- Datos sensibles: origen étnico, religión, opinión política, afiliación a entidades religiosas, filosóficas, políticas o sindicales, y datos de salud, vida sexual, genética o biometría.
La solución necesita recopilar datos de dispositivos móviles a través de un SDK. Una vez autorizado, el SDK de Ironchip empieza a recopilar datos sin identificar personalmente a ningún usuario. Los usuarios pueden denegar la recopilación de datos mediante la exclusión voluntaria (opt-out), que la deshabilita para ellos.
Para más información, lee la política de privacidad.
Lugares habituales y zonas seguras
Sección titulada «Lugares habituales y zonas seguras»Cómo sabe Ironchip si un lugar es habitual
Sección titulada «Cómo sabe Ironchip si un lugar es habitual»Por repetición: si ya se han realizado varias transacciones correctas desde un lugar, se considera habitual para ese usuario y dispositivo. Cada usuario puede tener varios lugares seguros o habituales, y hacen falta eventos o transacciones recurrentes desde un mismo lugar para catalogarlo como tal.
Si usuario, dispositivo y localización están correctamente correlacionados, Ironchip verifica que el usuario es quien dice ser y que opera desde un lugar habitual.
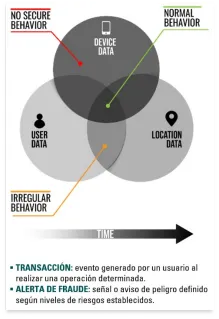
Qué es una zona segura
Sección titulada «Qué es una zona segura»Una zona segura es una zona desde la que el usuario suele operar. Una operación fraudulenta tiende a realizarse lejos de las zonas seguras. Esta dimensión se añade a los sistemas de detección de fraude sin violar la privacidad del cliente, porque el sistema no permite la localización inversa.
El concepto de zona segura se complementa con el sistema de reconocimiento de dispositivos de Ironchip, que asigna una huella digital vinculada a un dispositivo único y anónimo.
Conceptos de negocio
Sección titulada «Conceptos de negocio»- Transacción: cualquier acción iniciada por el cliente que necesita analizarse para detectar fraude.
- Informe: el análisis escrito de la transacción, que especifica el caso de fraude.
- Detalles del informe: el contexto usado para generar el informe.
- La información de usuario, dispositivo y ubicación.
- Las transacciones relacionadas (con usuario, dispositivo o ubicación en común).
- Los usuarios que han utilizado el mismo dispositivo anteriormente.
- Los usuarios que han sido reportados antes en la misma ubicación.
- Casos reportados: los distintos resultados que un análisis puede reportar según los casos de uso.
Integridad del dispositivo
Sección titulada «Integridad del dispositivo»El SDK de Ironchip envía información sobre GPS falso y root (o jailbreak) para determinar la integridad del dispositivo.
- GPS falso: aplicaciones móviles que definen una ubicación falsa en el dispositivo. Las aplicaciones instaladas reciben datos de ubicación ilegítimos en lugar de los reales.
- Root (o jailbreak): proceso que da acceso completo al sistema operativo móvil, es decir, a permisos que permiten cambiar elementos avanzados del sistema del dispositivo.
Ironchip aplica distintas metodologías para identificar datos de GPS falsificados y señales de root o jailbreak. Estas metodologías forman parte de los datos que devuelven las API de Ironchip en varios casos de uso.
Identificadores
Sección titulada «Identificadores»- ID de aplicación: número de identificación que usa el SDK de Ironchip para identificar tu aplicación. Lo genera Ironchip y no se puede cambiar.
- ID de transacción: identifica de forma única cada transacción. Lo generan los clientes de Ironchip para representar cada transacción única de su aplicación. Es obligatorio en la API de transacciones y se usa con la API de informes para rastrear la transacción.
- ID de usuario: identifica de forma única cada cuenta de usuario. Lo generan los clientes de Ironchip para representar a cada usuario único de su aplicación. Es obligatorio en la API de transacciones y se usa con la API de informes para saber quién realiza las transacciones.
Comportamientos
Sección titulada «Comportamientos»Nuevo usuario
Sección titulada «Nuevo usuario»Es un usuario nuevo en la plataforma, por lo que no hay información previa de usuario, dispositivo ni ubicación.
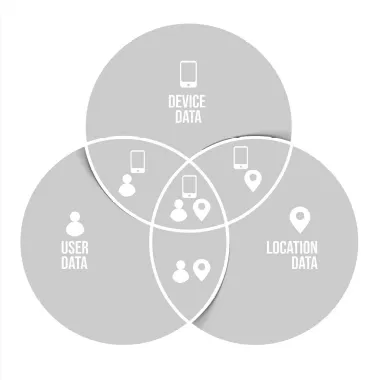
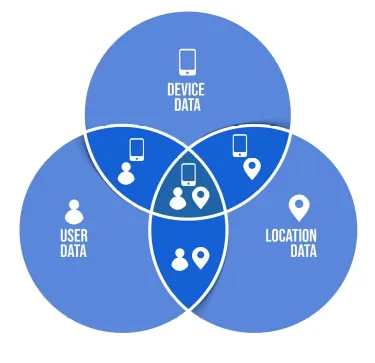
Uso común
Sección titulada «Uso común»Un usuario ya registrado opera de forma habitual, con su dispositivo y su ubicación previamente registrados.
Advertencias
Sección titulada «Advertencias»Cambio de dispositivo
Sección titulada «Cambio de dispositivo»Se produce cuando el usuario no usa su dispositivo habitual.
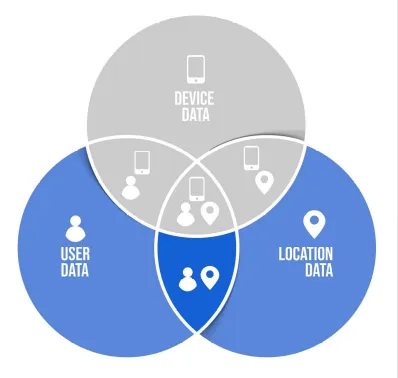
Resultado: advertencia, cambio de dispositivo.
Ejemplo: el usuario realiza una transacción con un dispositivo nuevo.
Requisitos:
- Usuario-1 debe estar registrado.
- Dispositivo-2 debe ser un dispositivo nuevo.
Procedimiento:
- Usuario-1 inicia sesión y transfiere con Dispositivo-1.
- Usuario-1 inicia sesión y transfiere con Dispositivo-2 desde Ubicación-1.
Cambio de ubicación
Sección titulada «Cambio de ubicación»Se produce cuando el usuario no opera desde su ubicación habitual.
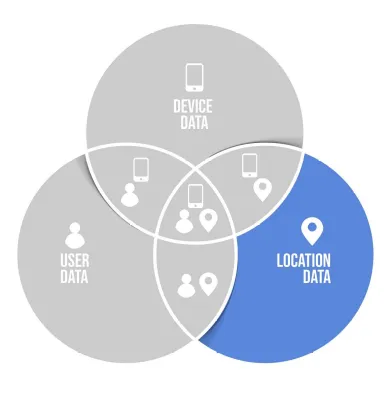
Resultado: advertencia, cambio de ubicación.
Ejemplo: el usuario realiza la transacción desde la ubicación habitual de otro usuario.
Requisitos:
- Usuario-1 debe estar registrado y haber realizado transferencias.
- Usuario-2 debe registrarse con un dispositivo nuevo.
Procedimiento:
- Usuario-1 inicia sesión y transfiere desde Ubicación-1.
- Usuario-2 se registra con un dispositivo nuevo.
- Usuario-2 inicia sesión y transfiere desde la misma ubicación que Usuario-1.
Fraudes
Sección titulada «Fraudes»Fraude de localización
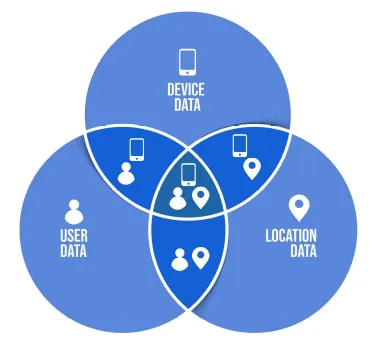
Sección titulada «Fraude de localización»Ironchip detecta el fraude de localización. Cuando se registra una ubicación, se almacena su huella radioeléctrica, que siempre está relacionada con una geoposición. En las operaciones siguientes se comparan siempre estas dos variables y, si no coinciden, se asume que la localización es fraudulenta.
Phishing
Sección titulada «Phishing»El phishing es un ataque de ingeniería social que se usa a menudo para robar datos de usuarios, como credenciales de acceso y números de tarjeta de crédito. Se produce cuando un atacante defrauda repetidamente mediante SIM swapping.
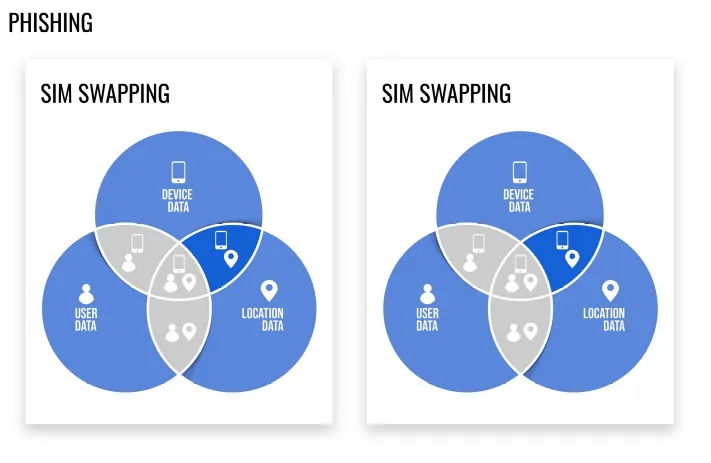
Resultado: fraude, phishing.
Ejemplo: un usuario realiza una transacción con el dispositivo de otro usuario y desde una ubicación inusual.
Requisitos:
- Usuario-1 debe estar registrado.
- Usuario-2 debe estar registrado.
- Ubicación-3 debe ser una ubicación nueva.
Procedimiento:
- Usuario-1 inicia sesión y transfiere con Dispositivo-1.
- Usuario-2 inicia sesión y transfiere con Dispositivo-2.
- Usuario-2 inicia sesión y transfiere con Dispositivo-1 desde Ubicación-3.
SIM swapping
Sección titulada «SIM swapping»El fraude de intercambio de SIM es una estafa de apropiación de cuenta que aprovecha una debilidad de algunas formas de autenticación de dos factores, en las que una llamada o un mensaje de texto al teléfono móvil es el segundo factor.
Resultado: fraude, SIM swapping.
Ejemplo: un usuario realiza una transacción con el dispositivo de otro usuario y desde su ubicación habitual.
Requisitos:
- Usuario-1 debe estar registrado.
- Usuario-2 debe estar registrado.
Procedimiento:
- Usuario-1 inicia sesión y transfiere con Dispositivo-1 desde Ubicación-1.
- Usuario-2 inicia sesión y transfiere con Dispositivo-2 desde Ubicación-2.
- Usuario-2 inicia sesión y transfiere con Dispositivo-1 desde Ubicación-1.
Identidad sintética
Sección titulada «Identidad sintética»El fraude de identidad sintética (SIF) consiste en combinar información de identificación personal (PII) para fabricar una persona o entidad con el fin de cometer un acto deshonesto en beneficio personal o económico. Es decir, una combinación de credenciales fabricadas en las que la identidad implícita no corresponde a una persona real.
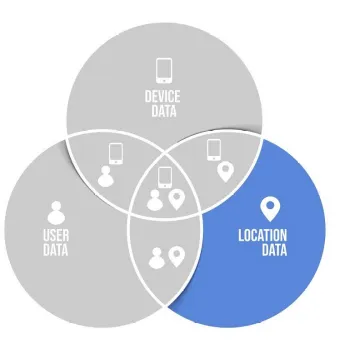
Resultado: fraude, identidad sintética.
Ejemplo: un usuario nuevo se registra con un dispositivo que ya registró otro usuario.
Requisitos:
- Usuario-1 debe estar registrado y haber realizado transferencias.
- Usuario-2 debe registrarse con el dispositivo de Usuario-1.
Procedimiento:
- Usuario-1 inicia sesión y transfiere con Dispositivo-1.
- Usuario-2 se registra con Dispositivo-1.
- Usuario-2 inicia sesión y transfiere con Dispositivo-1.
¿Te ha resultado útil esta página?
Gracias. Lo tendremos en cuenta para mejorar la documentación. Si quieres contarnos qué falta o qué no está claro, escríbenos a support@ironchip.com.