

Evidencias y decisiones
El motor antifraude justifica cada nivel de riesgo con evidencias (qué sensores han coincidido con el contexto conocido del usuario) y decisiones (qué patrón de fraude o de uso legítimo se ha detectado). Para los niveles de riesgo y los bloques de evidencias que muestra la consola, consulta Evaluación de riesgo.
Tipo de coincidencia del sensor
Sección titulada «Tipo de coincidencia del sensor»| Tipo | Descripción |
|---|---|
gps |
Comparación por datos GPS. |
wifi_scan |
Comparación por redes wifi visibles, sin red conectada coincidente. |
wifi_connection |
Comparación por la red wifi a la que está conectado el dispositivo. |
mobile_networks |
Comparación por las redes móviles conectadas. |
Decisiones
Sección titulada «Decisiones»La API de Ironchip también basa las evaluaciones de riesgo en decisiones, que proceden de análisis distintos y desde ángulos distintos. Las decisiones llegan en el campo event.fraud_cases del informe. La tabla describe los valores posibles y su significado.
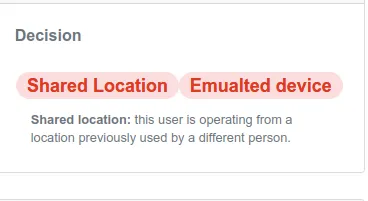
| Decisión | Descripción |
|---|---|
| SIM Swapping / ATO | Toma de control de la cuenta detectada, con o sin duplicado de SIM, según la protección del usuario del cliente. |
| Phishing | Ataque de phishing detectado desde una ubicación concreta (varios ATO). |
| Synthetic identity | Ataque de identidad sintética detectado. |
| New user | Usuario nuevo detectado en la plataforma de Ironchip. |
| Location fraud | Intento de falsear la ubicación detectado al comparar todas las fuentes de datos de ubicación. |
| Banned location | Ubicación detectada en un lugar prohibido, por ejemplo, una ubicación detectada en Rusia. |
| Device swapping | Cambio legítimo de dispositivo detectado para un usuario. |
| Location swapping | Cambio legítimo de ubicación detectado para un usuario. |
| Shared location | El usuario opera desde una ubicación que antes usó otra persona. |
| Common usage | Uso habitual detectado. |
¿Te ha resultado útil esta página?
Gracias. Lo tendremos en cuenta para mejorar la documentación. Si quieres contarnos qué falta o qué no está claro, escríbenos a support@ironchip.com.