

Tecnología de localización
La location intelligence es la capacidad de usar la ubicación física real del usuario, derivada de señales del entorno (redes móviles, wifi e IP, con el GPS como señal de contraste), como un factor de identidad muy difícil de falsificar. Es la tecnología en la que se basan la plataforma de identidad y la detección de fraude de Ironchip.
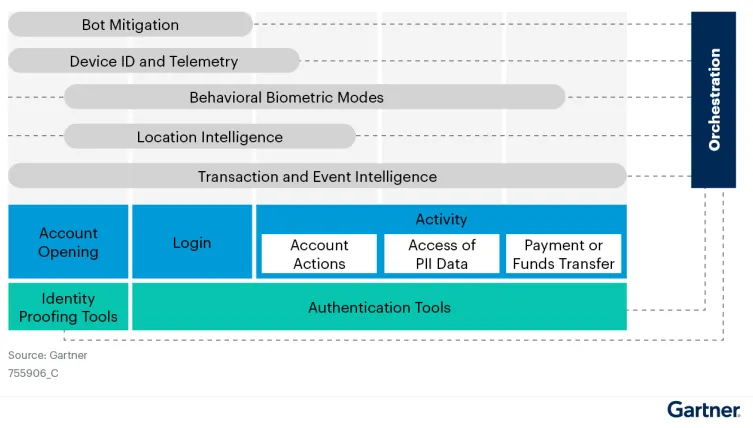
Gartner identifica la location intelligence como uno de los pilares emergentes de los sistemas de autenticación e identidad (location identity proof). La premisa es que la ubicación es un elemento de contexto único, difícil de falsificar y muy predictivo del comportamiento legítimo.
Por qué los ciberdelincuentes ocultan su ubicación
Sección titulada «Por qué los ciberdelincuentes ocultan su ubicación»Los atacantes usan varias técnicas para enmascarar su ubicación real:
- VPN y proxies: cambian su dirección IP para aparentar estar en otro lugar.
- Red TOR: enruta el tráfico por varios nodos cifrados y oculta su origen.
- GPS falso (FakeGPS): aplicaciones que falsifican el GPS del dispositivo para informar de coordenadas falsas.
- SIM swapping: cambian la SIM del dispositivo para simular un operador o un país distintos.
Cómo funciona la tecnología de Ironchip
Sección titulada «Cómo funciona la tecnología de Ironchip»Cada lugar tiene un entorno radioeléctrico propio: las redes wifi y móviles que se ven desde ese punto, con su intensidad y su relación entre ellas. Ese patrón de ondas es tan característico como una huella, y es lo que Ironchip aprende. La huella no son coordenadas ni un dato personal. Un atacante puede robar una contraseña, clonar una SIM o falsear unas coordenadas, pero no puede reproducir el entorno electromagnético completo de un lugar concreto.
El proceso tiene cuatro fases:
- Captura. En cada operación el SDK mide el espectro visible: antenas, wifi, GPS, IP, latencias e ISP. La captura es pasiva y transparente para el usuario.
- Modelado de la firma. Las capturas repetidas de un mismo punto se agrupan y se condensan en una firma anónima, sin coordenadas ni datos personales.
- Comparación en cada acceso. Cada acceso nuevo genera su propia captura y se mide contra la firma guardada. Si se parecen lo suficiente, el factor de ubicación se cumple; si no, el acceso no pasa.
- Aprendizaje continuo. El sistema aprende los lugares habituales de cada usuario y detecta anomalías geográficas, sin las limitaciones de las zonas estáticas.
Señales que se capturan
Sección titulada «Señales que se capturan»Cada vez que un usuario interactúa con una aplicación móvil o web, Ironchip captura y analiza estas señales del entorno físico. Ninguna identifica al usuario por sí sola: es su combinación, y cómo varía, lo que describe un lugar.
| Señal | Qué se analiza |
|---|---|
| Redes móviles | Antenas 2G, 3G, 4G y 5G visibles y su operador. |
| Wifi | Redes del entorno y red favorita del usuario. |
| GPS | Coordenadas del dispositivo, solo como señal de contraste y nunca como prueba única. |
| IP | Dirección IP y proveedor de servicios de Internet (ISP). |
| Geolocalización | Basada en la latencia de la red. |
| SIM nativa | Operador y país de la SIM realmente en uso. |
| Torres de celda | Conectividad con las antenas. |
| Antispoofing | Detección de VPN, TOR, proxies y GPS falso. |
Ninguna de las técnicas de ocultación puede falsificar a la vez todas las señales del entorno físico en tiempo real. Esa es la clave de Ironchip.
Cómo se genera una zona segura
Sección titulada «Cómo se genera una zona segura»Una zona segura es el núcleo de la tecnología de location intelligence de Ironchip: un lugar único, habitual y anónimo asociado a cada usuario. No es un punto en un mapa.
| Concepto | Descripción |
|---|---|
| Qué es | Un lugar único y familiar para cada usuario. Representa dónde opera habitualmente el usuario legítimo. |
| Cómo se genera | Mediante IA, que captura y analiza las señales del entorno (redes móviles, wifi e IP, con el GPS como contraste) en cada interacción con una aplicación. |
| Aprendizaje continuo | Cada interacción enseña a la IA de Ironchip la relación entre lugares y dispositivos a lo largo del tiempo. |
| Privacidad desde el diseño | Las zonas seguras son anónimas: no se almacena la dirección exacta, sino patrones de señales cifradas. |
| Actualización dinámica | El modelo se adapta sin fricción a los cambios legítimos del usuario (mudanzas, viajes habituales, etc.). |
Una zona segura es una firma anónima del entorno radioeléctrico, vinculada a la clave del dispositivo, y un factor que detecta spoofing, VPN, TOR, SIM virtuales y viajes imposibles. No es un conjunto de coordenadas GPS ni un histórico de movimientos del usuario, ni información personal: de la firma no se puede deducir una calle ni un portal.
Para saber cómo se gestionan en la consola, consulta Zonas seguras. El tratamiento de los datos se detalla en Privacidad de los datos de ubicación.
Por qué la ubicación es el mejor predictor
Sección titulada «Por qué la ubicación es el mejor predictor»Los datos internos y los estudios de mercado indican que la ubicación es el factor de identidad que mejor distingue el comportamiento legítimo del fraudulento:
| Tipo de operación | Resultado |
|---|---|
| Registro de usuario | El 92 % de los usuarios se registra desde ubicaciones conocidas. |
| Comercio electrónico y compras | El 74 % de las compras se hace desde lugares habituales. |
| Inicio de sesión | El 68 % de los inicios de sesión ocurre desde ubicaciones familiares. |
| Transacciones de alto valor (más de 10.000 €) | Más del 94 % se hace desde lugares de confianza. |
| Patrones fraudulentos | El 98 % de los ataques ocurre de forma remota desde ubicaciones desconocidas para el usuario. |
| Reincidencia fraudulenta | El 99 % de los estafadores repite el fraude desde la misma ubicación al menos 2 veces. |
Tipos de fraude que detecta
Sección titulada «Tipos de fraude que detecta»| Tipo de fraude | Cómo lo detecta Ironchip |
|---|---|
| SIM swapping | Detecta en tiempo real cambios de operador SIM, ISP y geolocalizaciones inconsistentes. |
| Phishing y AiTM | La extensión del navegador (Phishing Shield) bloquea los sitios fraudulentos antes de que el usuario firme. Valida el destino. |
| Vishing | Detecta si el usuario está en una llamada durante acciones críticas, como validar un PIN. |
| Identidades sintéticas | Cuentas nuevas desde ubicaciones en lista negra o con un comportamiento atípico desde el primer acceso. |
| Mulas de dinero (money mules) | Detecta en combinación viajes imposibles, cambios de SIM u operador y uso de VPN. |
| Malware y RAT | Detecta procesos de depuración, overlays y keyloggers activos en el dispositivo. |
| GPS spoofing | Detección automática cuando la geolocalización por RF (wifi y 5G) no coincide con el GPS reportado. |
| Cambio de dispositivo (device swapping) | Detecta un cambio repentino de dispositivo desde una ubicación no confiable con patrón de fraude. |
| Dispositivos con root o jailbreak | Identifica los dispositivos con acceso root y los marca automáticamente como de riesgo alto. |
Cómo se combinan estas señales en una puntuación se explica en Evaluación de riesgo.
Integración técnica: SDK y API
Sección titulada «Integración técnica: SDK y API»Ironchip ofrece dos componentes para integrar la location intelligence en cualquier aplicación:
| Componente | Función | Detalles |
|---|---|---|
| Datasource SDK | Captura de señales | Plataformas: Android, iOS, Flutter y web. Se integra en cualquier aplicación móvil o web para capturar las señales del entorno en tiempo real. |
| Fraud Detection API | Resultados y decisiones | Protocolo: API HTTP REST. Compatible con cualquier BPM o SIEM. SLA inferior a 1 segundo para alertas en tiempo real. |
Consulta el SDK de detección de fraude y la API de detección de fraude.
Integrar la localización como servicio
Sección titulada «Integrar la localización como servicio»Los casos de uso de la localización son muchos: comprobar el lugar de trabajo de tus empleados, aislar el acceso a los sistemas más críticos de la empresa o cifrar las comunicaciones. Puedes integrarla en cualquier caso de uso con la API:
- Conectividad segura de terceros: controla el acceso de los proveedores a los sistemas más sensibles de la empresa.
- Autenticación segura y fácil para el usuario: autentica al usuario con una notificación push que analiza tres pruebas de identidad (dispositivo, biometría y localización) y se integra en cualquier servicio para requisitos de seguridad altos.
- Aislamiento y protección de los servicios: protege el acceso a los distintos sistemas restringiéndolo a los lugares asignados.
Para añadir la verificación de ubicación a una aplicación propia, consulta la API HTTP de identidad. Para puntuar operaciones, usa la API de detección de fraude.
Sectores de aplicación
Sección titulada «Sectores de aplicación»| Sector | Aplicaciones |
|---|---|
| Banca y finanzas | Transacciones seguras, detección de fraude y cumplimiento de NIS2 y ENS. |
| Gobierno y administración pública | Acceso a servicios críticos, autenticación de empleados y cumplimiento del ENS. |
| Industria | Protección de los accesos a sistemas OT e IT y monitorización de proveedores. |
| Farmacéutico y salud | Protección de los datos de los pacientes y acceso remoto seguro. |
Qué distingue a Ironchip
Sección titulada «Qué distingue a Ironchip»Ironchip reúne estos elementos en una sola plataforma:
| Diferenciador | Detalle |
|---|---|
| Localización por RF | Combina a la vez señales wifi, 2G/3G/4G/5G e IP, con el GPS como contraste, para una geolocalización muy difícil de falsificar. |
| Sin almacenamiento de credenciales | No guarda credenciales (zero credential storage), lo que elimina el vector de ataque más habitual (el robo de bases de datos de contraseñas). |
| Detección en tiempo real | SLA inferior a 1 segundo desde la captura de la señal hasta la decisión de bloqueo o acceso. |
| Integración universal | SAML, OIDC, RADIUS, LDAP, SSH y RDP, con aplicaciones cloud modernas y con sistemas on-premise antiguos. |
| Sin hardware obligatorio | Modelo OpEx (pago por uso), sin stock físico ni logística de hardware para el ENS. |
| ENS Alto | Producto publicado en el catálogo del CCN-CERT a nivel ALTO del Esquema Nacional de Seguridad, apto para entornos críticos. Más en Seguridad. |
| Comportamiento del fraude | El 99 % de los estafadores repite la misma ubicación: Ironchip aprende y bloquea desde la segunda vez. |
Preguntas frecuentes sobre la tecnología
Sección titulada «Preguntas frecuentes sobre la tecnología»¿Qué es la autenticación por ubicación?
Sección titulada «¿Qué es la autenticación por ubicación?»Es usar el lugar desde el que se accede como un factor más. Ironchip no depende de las coordenadas: compara la firma radioeléctrica del entorno, formada por las redes móviles y wifi visibles, con la de las zonas autorizadas. El GPS es una señal más, y el motor detecta cuándo se falsifica.
¿Funciona dentro de edificios, donde no llega el GPS?
Sección titulada «¿Funciona dentro de edificios, donde no llega el GPS?»Sí. La firma se basa en las señales de redes móviles y wifi, que están presentes en interiores. El GPS se usa solo como contraste.
¿Se puede engañar con una VPN o un GPS falso?
Sección titulada «¿Se puede engañar con una VPN o un GPS falso?»Es muy difícil. Para suplantar un lugar habría que reproducir su entorno electromagnético completo. Además, el motor detecta el GPS falseado, las VPN, TOR, los proxies y las incoherencias entre la IP, la SIM y la firma del lugar.
¿Qué datos se guardan del lugar?
Sección titulada «¿Qué datos se guardan del lugar?»Una firma anónima del entorno radioeléctrico, vinculada a la clave del dispositivo. No se guardan direcciones ni un historial de movimientos, y la firma no se puede convertir en una ubicación concreta. Más detalle en Privacidad de los datos de ubicación.
¿Te ha resultado útil esta página?
Gracias. Lo tendremos en cuenta para mejorar la documentación. Si quieres contarnos qué falta o qué no está claro, escríbenos a support@ironchip.com.